หมุนเวียน API Key อย่างปลอดภัยและไม่มี Downtime ด้วย API Key Rotator
เรียนรู้วิธี rotate API key อย่างปลอดภัยด้วย API Key Rotator — สร้าง key แบบ crypto-random ด้วย crypto.getRandomValues เปรียบเทียบค่า entropy ระหว่าง key เก่ากับ key ใหม่ และทำตาม checklist การ rotation แบบ dual-key โดยทำงานทั้งหมดในเบราว์เซอร์ของคุณ
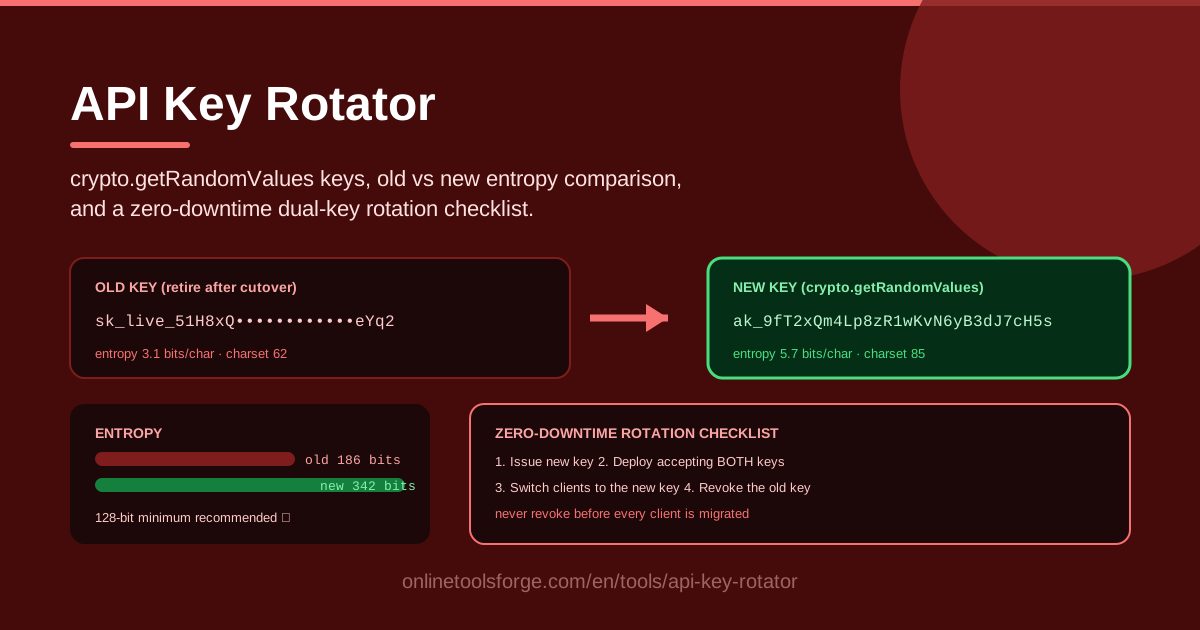
Table of Contents
นักพัฒนาแทบทุกคนรู้ดีว่า API key ควรถูกหมุนเวียน (rotate) เป็นประจำ แต่คนที่ทำจริงมีน้อยมาก เพราะการ rotation ดูเหมือนเรื่องยุ่งยาก เครื่องมือกระจัดกระจายอยู่ตาม console ของผู้ให้บริการแต่ละราย และการ cutover ที่พลาดเพียงครั้งเดียวก็อาจทำให้ระบบ production ล่มได้ในไม่กี่วินาที นี่คือเหตุผลที่เราสร้าง API Key Rotator — เครื่องมือฟรีที่ทำงานในเบราว์เซอร์ของคุณทั้งหมด สร้าง key ทดแทนที่แข็งแรงในระดับการเข้ารหัสลับ เปรียบเทียบค่า entropy ระหว่าง key เก่ากับ key ใหม่ และพาคุณเดินตาม checklist การ rotation แบบ zero-downtime ที่ได้รับการพิสูจน์แล้ว
ขั้นตอนการใช้งานถูกออกแบบให้เรียบง่าย: สร้าง key ใหม่ด้วย crypto.getRandomValues ของเบราว์เซอร์ นำ key เก่าที่ต้องการเลิกใช้มาเทียบดูค่า entropy และสัดส่วนของชุดตัวอักษรแบบ side-by-side แล้วทำตาม checklist 4 ระยะ ได้แก่ ออก key ใหม่ ยอมรับทั้งสอง key ในช่วงเปลี่ยนผ่าน ย้าย client ทุกตัว และ revoke key เก่า ข้อมูลลับของคุณจะไม่เคยออกจากอุปกรณ์เลย
ด้านล่างนี้คือการไล่ใช้งานทีละขั้น คำอธิบายเรื่อง entropy แบบเข้าใจง่าย และการเจาะลึกช่วง dual-key window ซึ่งเป็นจุดที่การ rotation ส่วนใหญ่ล้มเหลวจริง ๆ
ทำไมต้องใช้ API Key Rotator?
- สุ่มแบบตั้งใจ ไม่ใช่ "สุ่มแบบนักพัฒนา" ทุก key ถูกสร้างด้วย crypto.getRandomValues ตัวสร้างเลขสุ่มที่ปลอดภัยเชิงเข้ารหัสลับของเบราว์เซอร์ ไม่ใช่ Math.random ซึ่งคาดเดาได้และไม่เหมาะกับ secrets
- เห็นค่า entropy กันตาเปล่า วาง key เก่าลงไปแล้วเครื่องมือจะประมาณค่า entropy เป็นบิตพร้อมแจกแจงชุดตัวอักษรครบถ้วน ช่วยให้คุณพิสูจน์ได้ว่า key ตัวใหม่แข็งแรงกว่าอย่างมีนัยสำคัญ
- Checklist ที่ช่วยกันระบบล่ม แผน dual-key ในตัว คือ ออก key ยอมรับทั้งสอง ย้าย client และ revoke ถูกเรียงลำดับมาให้แล้ว จนไม่มี client ตัวไหนโดน 401 กลางทาง
- Zero-downtime ตั้งแต่การออกแบบ การยังให้ key เก่าใช้งานได้จนกว่า client ทุกตัวจะเปลี่ยนเสร็จ ช่วยแยกเรื่องสุขอนามัยด้านความปลอดภัยออกจากความเสี่ยงด้านการ deploy
- ทำงานฝั่ง client ทั้งหมด การสร้างและเปรียบเทียบเกิดขึ้นในเบราว์เซอร์ของคุณ ไม่มีการส่งหรือบันทึกข้อมูลไปที่อื่น ซึ่งสำคัญมากเวลาจับ key ของ production จริง
- ฟรีและใช้ได้ทันที ไม่ต้องสมัคร ไม่มี limit เปิดหน้าเว็บ หมุนเวียนเสร็จ ปิดแท็บ
ฟีเจอร์หลัก
| ฟีเจอร์ | ทำอะไรได้บ้าง |
|---|---|
| ตัวสร้าง key แบบ crypto-random | สร้าง API key ใหม่ด้วย crypto.getRandomValues เพื่อผลลัพธ์ที่สุ่มสม่ำเสมอและคาดเดาไม่ได้ |
| เปรียบเทียบ entropy | ประมาณค่า entropy เป็นบิตของทั้ง key เก่าและ key ใหม่ |
| แจกแจงชุดตัวอักษร | แสดงสัดส่วนตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์ในแต่ละ key |
| Checklist แบบ zero-downtime | นำทางครบทั้ง 4 ระยะ: ออก key ยอมรับทั้งสอง ย้าย client และ revoke key เก่า |
| ทำงานฝั่ง client เท่านั้น | รันในเบราว์เซอร์ทั้งหมด ตัว key ไม่เคยออกจากอุปกรณ์ของคุณ |
- การเปรียบเทียบ entropy เปลี่ยนคำพูดคลุมเครืออย่าง "key นี้แข็งแรงกว่า" ให้กลายเป็นตัวเลขที่จับต้องได้ ซึ่งอ้างอิงลง change ticket หรือรายงานเหตุการณ์ได้เลย
- Checklist ถูกเรียงลำดับไว้โดยเจตนา: การ revoke ต้องมาท้ายสุด และทำเฉพาะเมื่อยืนยันแล้วว่า traffic บน key เก่าลดลงเหลือศูนย์
วิธีใช้งาน API Key Rotator
- สร้าง key ใหม่ เปิด API Key Rotator แล้วกดสร้าง key ใหม่ได้ในคลิกเดียว ทุกตัวอักษรมาจากแหล่งสุ่มที่ปลอดภัยเชิงเข้ารหัสลับ และ key ที่ยาวกว่าย่อมปลอดภัยกว่าเสมอ
- เทียบ entropy กับ key เก่า วาง key ที่ต้องการเลิกใช้ลงไป เครื่องมือจะแสดงค่า entropy โดยประมาณเป็นบิตของทั้งสอง key พร้อมแจกแจงชุดตัวอักษร ถ้า key เก่าถูกสร้างแบบลวก ๆ ช่องว่างระหว่างสองตัวมักต่างกันอย่างเห็นได้ชัด
- ออก key ใหม่บนแพลตฟอร์มของคุณ ลงทะเบียน key ที่สร้างได้กับผู้ให้บริการ API หรือระบบ provisioning เพื่อให้ key เก่าและ key ใหม่ใช้งานได้พร้อมกัน นี่คือจุดเริ่มต้นของ dual-key window
- ย้าย client ระหว่างที่ทั้งสอง key ใช้ได้ อัปเดตแอปพลิเคชัน สคริปต์ pipeline CI/CD และ integration ของบุคคลที่สาม client ที่ถูกลืมจะไม่ทำให้ระบบล่ม แต่จะปรากฏเป็น traffic ที่ยังวิ่งบน key เก่าให้เห็นเอง
- Revoke key เก่า เมื่อ log ยืนยันว่าไม่มี request ใดมาพร้อม key เก่าอีกแล้ว ให้ revoke ทิ้ง dual-key window จะปิดลงโดยเหลือเพียง key ใหม่ที่แข็งแรงใช้งานอยู่
ทำไมการ Rotation จึงมักถูกมองข้าม
ถ้าการ rotation สำคัญขนาดนี้ ทำไมทุกคนถึงเลื่อนมันออกไปเรื่อย ๆ เหตุผลมักเป็นส่วนผสมของความรู้สึกเสี่ยงที่คลุมเครือและความกลัวว่าระบบจะพัง เรามาแกะทีละส่วนกัน
Entropy หมายความว่าอะไรในหน่วยบิต Entropy วัดความคาดเดาไม่ได้ของ secret แต่ละบิตจะเพิ่มพื้นที่ค้นหาของผู้โจมตีเป็นสองเท่า ดังนั้น key 40 บิตจึงถูก brute-force ง่ายกว่า key 60 บิตราวล้านเท่า key ที่ใช้แค่ตัวพิมพ์เล็กมี entropy ราว 4.7 บิตต่อตัวอักษร ส่วนแบบผสมตัวพิมพ์ใหญ่ ตัวเลข และสัญลักษณ์อยู่ราว 6.5 บิต key ความยาว 20 ตัวอักษรแบบผสมจะได้ประมาณ 130 บิต สบาย ๆ เหนือเกณฑ์ที่แนวปฏิบัติด้านความปลอดภัยยุคใหม่กำหนด
ทำไม 128 บิตจึงเป็นค่าขั้นต่ำ ไม่ใช่เป้าหมาย การไล่ค้น keyspace 128 บิตให้ครบเป็นสิ่งที่เป็นไปไม่ได้ทางกายภาพด้วยฮาร์ดแวร์ที่จะมีอยู่ในเร็ว ๆ นี้ ต่ำกว่าเกณฑ์นั้น ทุกบิตที่หายไปทำให้ความพยายามของผู้โจมตีถูกลงแบบเอกซ์โพเนนเชียล ตัวเลข entropy ในเครื่องมือมีไว้เพื่อให้คุณยืนยันได้ว่า key ใหม่ข้ามเส้นนี้ไปพร้อมระยะเผื่อ
crypto.getRandomValues vs Math.random Math.random ถูกออกแบบมาสำหรับ simulation เกม และเอฟเฟกต์ UI ผลลัพธ์ของมันเป็น deterministic หากรู้สถานะภายใน และสถานะนั้นมักถูก reconstruct กลับมาได้จากค่าที่สังเกตเห็นเพียงไม่กี่ค่า ส่วน crypto.getRandomValues ดึงมาจาก entropy pool ที่ปลอดภัยเชิงเข้ารหัสลับของระบบปฏิบัติการ สำหรับสิ่งที่ใช้ยืนยันตัวตนแล้ว มีแค่ตัวหลังเท่านั้นที่ผ่านเกณฑ์
แนวคิดของ dual-key window รูปแบบความล้มเหลวที่พบบ่อยที่สุดของการ rotation คือ hard cutover: revoke key เก่าในวินาทีเดียวกับที่ key ใหม่เริ่มทำงาน แล้ว client ที่ถูกลืมทุกตัว — cron job บนเซิร์ฟเวอร์ที่ถูกทิ้งไว้ webhook ของพาร์ตเนอร์ — จะพังทันที dual-key window กลับเกมนี้ โดยให้ทั้งสอง key ใช้งานได้ระหว่างการย้าย ความผิดพลาดจึงปรากฏเป็นบรรทัดใน log แทนที่จะกลายเป็น incident ควรเปิด window ยาวพอที่จะครอบคลุมทุกรอบ deploy ของ client แต่สั้นพอที่การมี key สดสองตัวจะยังเป็นความเสี่ยงที่จำกัดขอบเขตได้
ทำไม revoke เร็วเกินไปจึงทำให้ระบบล่ม การ revoke คือขั้นตอนที่ทีมมักรีบ ถ้า revoke ก่อน client ทุกตัวย้ายเสร็จ คุณจะเปลี่ยนงานปรับปรุงความปลอดภัยให้กลายเป็น outage ที่สร้างขึ้นเอง วินัยที่ต้องมีง่าย ๆ คือ จับตา log การยืนยันตัวตนระหว่าง window ตามล่า client ที่ยังค้างทีละตัว แล้ว revoke เมื่อ traffic บน key เก่าเป็นศูนย์ต่อเนื่องไปสักระยะหนึ่ง
ความปลอดภัยของการสร้าง key ฝั่ง client เครื่องมือ rotation จำนวนมากเป็นเว็บเซอร์วิสที่ให้คุณวาง secret ลงในฟอร์ม ซึ่งหมายถึงการไว้ให้เซิร์ฟเวอร์ระยะไกลถือ key production จริง เครื่องมือนี้ไม่ทำแบบนั้นเลย การสร้างและเปรียบเทียบรันบน Web Crypto API มาตรฐานภายในเบราว์เซอร์ของคุณ และตัว key ไม่เคยถูกส่งออกไปไหน คุณปิดอินเทอร์เน็ตหลังโหลดหน้าเสร็จก็ยังใช้งานได้ปกติ
ตัวอย่างการใช้งานจริง
ทำความสะอาด secret เป็นประจำทุกไตรมาส
เอาการ rotate key มาเทียบกับการ patch: ต้องมีตารางเวลา ทุกไตรมาส ให้ทำรายการ API key ทั้งหมดที่ทีมถืออยู่ สร้าง key ทดแทน แล้วทำ dual-key migration ทีละบริการ การเปรียบเทียบ entropy ให้ตัวเลขก่อน-หลังไว้เก็บเป็นหลักฐาน และ checklist ช่วยให้ทุก rotation เป็นขั้นตอนเดิมซ้ำ ๆ ซึ่งเป็นภาพที่ดีที่สุดของงาน security operations
รับมือเหตุการณ์ key รั่วไหล
key โผล่ใน repository สาธารณะหรือไฟล์ log dump ตอนนี้ความเร็วสำคัญ แต่ลำดับขั้นก็สำคัญไม่แพ้กัน สร้าง key ทดแทนทันที ออกใช้งาน แล้วเปิด dual-key window เพื่อให้ client ที่ชอบด้วยดียังทำงานต่อได้ขณะตามหาผู้ใช้ key ที่รั่ว ถ้ายืนยันได้ว่ามีการโจมตีจริง ให้ลด window ให้สั้นลงและ revoke ทันที เพราะ outage ถูกกว่า breach เสมอ
เริ่มบริการใหม่ด้วย key ของตัวเอง
ทุก integration ใหม่สมควรได้ key ที่แข็งแรงตั้งแต่วันแรก แทนที่จะรับ string ที่ console ของผู้ให้บริการยื่นให้ ให้สร้างของคุณเอง ตรวจว่าผ่าน 128 บิต แล้วเก็บลง secrets manager ก่อน deploy ครั้งแรก การเริ่มต้นให้แข็งแรงตัดงาน retrofit ในอนาคตออกไปทั้งประเภท
Offboarding สมาชิกทีม
เมื่อนักพัฒนาคนหนึ่งออกจากทีม แล็ปท็อป สคริปต์ และ automation ส่วนตัวของเขาอาจถือสำเนา key ที่ใช้ร่วมกันเอาไว้ แทนที่จะตรวจทุกเครื่อง ให้ rotate key ที่เขามีโอกาสแตะต้อง dual-key window ทำให้ทีมย้ายได้อย่างสุขุม ในขณะที่ช่องทางเข้าถึงของอดีตพนักงานปิดลงตามกำหนด
แนวทางปฏิบัติที่ดีที่สุด
- Rotate ตามตาราง ไม่ใช่ตามอารมณ์ ทุกไตรมาสเป็นค่ามาตรฐานที่พบบ่อยของ key production ส่วน secret ที่สำคัญมากอาจควร rotate รายเดือน
- จับตาการใช้ key เก่าหลัง cutover 401 ที่อ้างถึง key ที่เลิกใช้แล้วในวันถัด ๆ มา คือสัญญาณว่ามี client ที่คุณลืม
- เก็บ key ใน secrets manager การเอา key ที่แข็งแรงไปแปะในเอกสารที่แชร์กัน ทำลายคณิตศาสตร์ของ entropy ทิ้งทั้งหมด
- กำหนดขอบเขต key ให้น้อยที่สุด key read-only ที่รั่วเป็นแค่ความรำคาญ แต่ key admin ที่รั่วคือหายนะ การออก scope แคบ ๆ ต่อบริการจะทำให้ทุก rotation กระชับสิทธิ์ให้แน่นขึ้นด้วย
- อย่าใช้ key ซ้ำข้ามบริการ key แยกต่อ integration ทำให้ leak หนึ่งจุดไม่ลุกลาม และ rotation จำกัดขอบเขตได้ทีละ consumer
- จดบันทึกทุกครั้งที่ rotate เก็บวันที่ ค่า entropy เก่า-ใหม่ และเวลาที่ revoke ไว้ให้ผู้ตรวจสอบและทีมรับมือเหตุการณ์ในอนาคต
เปิด API Key Rotator สร้าง key ที่แข็งแรงระดับการเข้ารหัสลับได้ในคลิกเดียว เทียบกับ key ที่กำลังจะเลิกใช้ แล้วเดินตาม dual-key checklist จนกว่า key เก่าจะถูก revoke อย่างปลอดภัย ฟรีทั้งหมด ทำงานฝั่ง client ล้วน ๆ และเปลี่ยนงานบ้านที่ทุกคนเลื่อนออกไปเรื่อย ๆ ให้กลายเป็นกิจวัตรสิบนาที
เครื่องมือที่เกี่ยวข้องที่คุณอาจสนใจ:
- Password Generator — สร้างรหัสผ่านและ passphrase ที่แข็งแรงด้วยความสุ่มระดับเดียวกัน
- Hash Generator — คำนวณ SHA-256 และ hash รูปแบบอื่นเพื่อตรวจความถูกต้องของข้อมูลได้ทันที
- API Endpoint Tester — ยืนยันว่า key ใหม่ยืนยันตัวตนผ่านก่อนที่จะ revoke key เก่า
รักษา key และข้อมูลลับของคุณไว้ให้ปลอดภัยนะครับ!
คำถามที่พบบ่อย
ถ: ใช้ API Key Rotator แล้ว API key ของฉันถูกส่งไปเซิร์ฟเวอร์หรือไม่? ตอบ: ไม่ เครื่องมือทำงานในเบราว์เซอร์ของคุณทั้งหมด การสร้าง key ใช้ crypto.getRandomValues ในเครื่อง และไม่มีอะไรที่คุณวางหรือสร้างถูกส่ง บันทึก หรือเก็บไว้ที่อื่นเลย
ถ: API key ที่ดีควรมี entropy เท่าไร? ตอบ: ตั้งเป้าอย่างน้อย 128 บิต ถ้าใช้ชุดตัวอักษรผสมทั้งตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก ตัวเลข และสัญลักษณ์ จะสอดคล้องกับความยาวราว 20 ตัวอักษรขึ้นไป เครื่องมือแสดงค่า entropy โดยประมาณของทั้งสอง key เพื่อให้คุณตรวจระยะเผื่อได้
ถ: ทำไมไม่ revoke key เก่าทันทีเลย? ตอบ: เพราะ client ที่คุณยังไม่ได้ย้ายจะพังทันทีที่ key เก่าหยุดทำงาน dual-key window ทำให้ทั้งสอง key ใช้ได้ระหว่างการย้าย client ที่ถูกลืมจึงโผล่ใน log แทนที่จะก่อ outage
ถ: crypto.getRandomValues ปลอดภัยกว่า Math.random จริงหรือ? ตอบ: จริง ในกรณี secrets Math.random เป็นตัวสุ่มที่คาดเดาได้ สถานะภายในถูก reconstruct กลับมาจากผลลัพธ์ที่สังเกตได้ ขณะที่ crypto.getRandomValues ดึงจาก entropy pool ที่ปลอดภัยเชิงเข้ารหัสลับของระบบปฏิบัติการ