Dependabot Config Generator: สร้างไฟล์ dependabot.yml ที่ทีมใช้ได้จริงในไม่กี่คลิก
ใช้ Dependabot Config Generator ฟรี สร้างไฟล์ .github/dependabot.yml ที่ตั้งค่า schedule, grouped updates และ ignore rules ได้ครบในที่เดียว ทำงานในเบราว์เซอร์โดยตรง
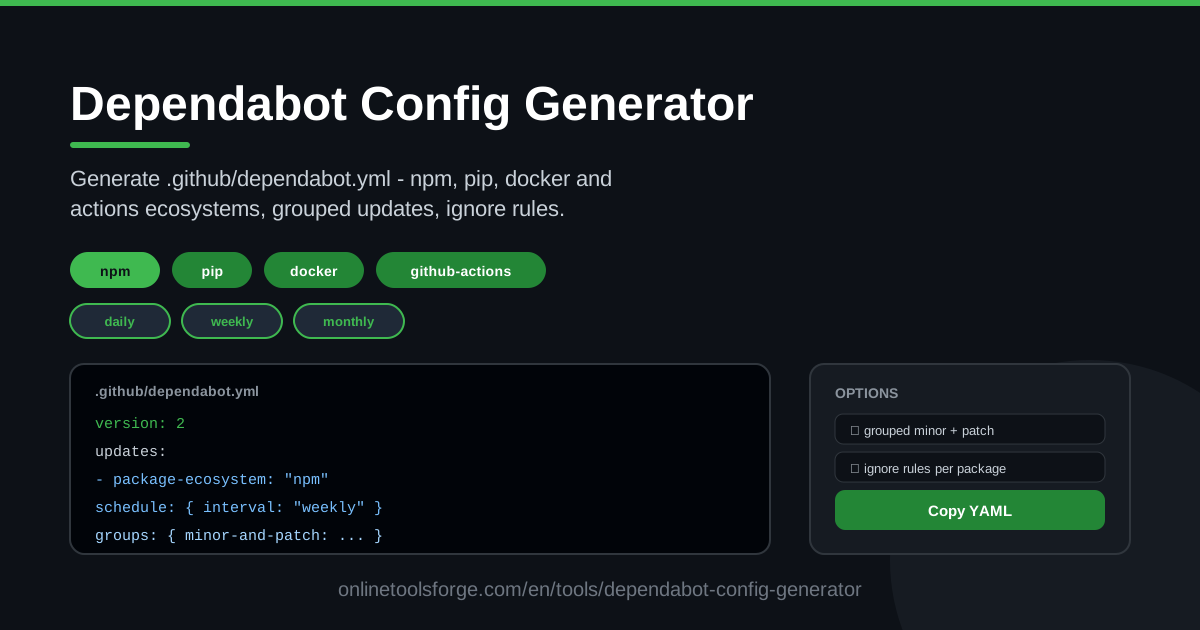
Table of Contents
ทุก repository ย่อมมี dependencies สะสมมากขึ้นเรื่อย ๆ และ dependency เหล่านั้นก็ต้องได้รับการอัปเดตในที่สุด Dependabot ของ GitHub ช่วยทำงานส่วนนี้โดยอัตโนมัติ ด้วยการเปิด pull request ทุกครั้งที่มีเวอร์ชันใหม่ของ package, container image หรือ workflow action ปัญหาคือพฤติกรรมทั้งหมดของ Dependabot ถูกควบคุมด้วยไฟล์ YAML เพียงไฟล์เดียว และการเขียนไฟล์นั้นให้ถูกต้อง ทั้ง ecosystem key, directory path, ไวยากรณ์ schedule, กฎการจับกลุ่ม และ ignore entries นั้นทำให้แม้แต่นักพัฒนาที่มีประสบการณ์ก็ยังพลาดกันได้ Dependabot Config Generator ช่วยขจัดปัญหานี้ โดยเปลี่ยนการตั้งค่าทั้งหมดให้กลายเป็นแบบฟอร์มง่าย ๆ ที่คุณกรอกในเบราว์เซอร์
แทนที่จะต้องท่องจำ schema อย่างเป็นทางการ หรือ copy config จากโปรเจกต์เก่าที่ stack ไม่ตรงกับงานปัจจุบันอีกต่อไป คุณแค่ติ๊กเลือก ecosystem ที่ใช้ เลือก schedule ตัดสินใจว่าจะจับกลุ่ม update แค่ไหน และตัด package ที่อยากจัดการเองออก เครื่องมือจะ render ผลลัพธ์เป็น YAML ที่ถูกต้อง พร้อม copy ไปวางในไฟล์ .github/dependabot.yml ได้ทันทีระหว่างที่คุณตั้งค่า
บทความนี้จะพาไปดูว่าเครื่องมือนี้ทำอะไรได้บ้าง วิธีใช้งานใน 5 ขั้นตอน และที่สำคัญไม่แพ้กันคือวิธีปรับแต่ง Dependabot ให้ช่วยงานจริง ไม่ใช่จมทีมไปด้วย pull request จนไม่มีใครอ่าน
ทำไมต้องใช้ Dependabot Config Generator?
- ไม่ต้องท่องจำไวยากรณ์ YAML — schema ของ Dependabot เข้มงวดมาก แค่ย่อหน้าผิดหรือสะกดชื่อ ecosystem ผิดตัวเดียว อาจทำให้การอัปเดตเงียบหายไปโดยไม่มี error เตือนเลย เครื่องมือนี้สร้าง syntax ที่ถูกต้องให้ทุกครั้ง
- ครบทุก ecosystem หลักในที่เดียว — เลือกเปิด npm, pip, Docker, GitHub Actions และอื่น ๆ ได้จากหน้าจอเดียว พร้อมกำหนด directory และ schedule แยกกันให้แต่ละตัวได้
- Grouped updates พร้อมใช้ทันที — ไวยากรณ์การรวม minor และ patch release เข้าเป็น pull request ก้อนใหญ่ขึ้นเพื่อลดจำนวน PR นั้นเขียนด้วยมือได้ยาก เครื่องมือจัดการส่วนนี้ให้หมด
- ตั้ง ignore rules ได้ง่าย — ตัด package หรือช่วงเวอร์ชันที่ทีมล็อกไว้โดยเจตนาออกจากการอัปเดตอัตโนมัติ ด้วย entry ที่ถูกต้อง ไม่ใช่การเดา
- Schedule สมเหตุสมผลตั้งแต่วันแรก — เลือก daily, weekly หรือ monthly ต่อ ecosystem แล้วเห็นชัดเจนว่า Dependabot จะทำงานอย่างไร
- ทำงานในเบราว์เซอร์ล้วน ๆ — ไม่ต้องติดตั้งอะไร ไม่ต้องสมัครบัญชี และโค้ดใน repository ของคุณก็ไม่เคยออกจากเครื่อง
ฟีเจอร์หลัก
| ฟีเจอร์ | ทำอะไร |
|---|---|
| รองรับหลาย ecosystem | เปิด npm, pip, Docker, GitHub Actions และอื่น ๆ ได้ใน config เดียว |
| ตัวเลือก schedule | กำหนดความถี่ daily, weekly หรือ monthly แยกตามแต่ละ ecosystem |
| Grouped updates | รวม minor และ patch release เป็น pull request เดียวเพื่อลด noise |
| Ignore rules | ตัด package หรือเวอร์ชันที่จัดการเองออกจากการอัปเดตอัตโนมัติ |
| ตั้งค่า directory | ชี้แต่ละ ecosystem ไปยังโฟลเดอร์ที่ถูกต้อง รวมถึง path ใน monorepo |
| ผลลัพธ์ YAML พร้อมใช้ | copy ไปวางใน .github/dependabot.yml ได้ทันที |
รายละเอียดที่ควรรู้เพิ่มเติม:
- ทุกตัวเลือก map ตรงกับ configuration key อย่างเป็นทางการของ Dependabot ผลลัพธ์จึงใช้ได้ทันทีที่ paste
- ตัวอย่าง YAML อัปเดตสด ๆ ตามที่คุณเปลี่ยนตัวเลือก ช่วยให้เรียนรู้ได้เร็วว่าแต่ละค่าทำอะไรจริง ๆ
- เพราะประมวลผลฝั่ง client ทั้งหมด คุณจึงทดลองได้อย่างอิสระ แม้กับโปรเจกต์ private โดยไม่ต้องล็อกอินที่ใดเลย
วิธีใช้งาน Dependabot Config Generator
- เลือก ecosystem ที่ใช้ เลือก package manager ที่ repository ของคุณใช้ เช่น npm สำหรับโค้ด JavaScript, pip สำหรับ Python tooling, Docker สำหรับ container image และ github-actions สำหรับ workflow dependencies
- ตั้ง schedule เลือก daily, weekly หรือ monthly ต่อ ecosystem โดย weekly เป็นค่าเริ่มต้นที่ดีสำหรับทีมส่วนใหญ่ ส่วน daily เหมาะกับโปรเจกต์ที่อยากได้ security patch เร็วที่สุด
- ตั้งค่า groups และ ignores เปิด grouped minor และ patch updates เพื่อลดจำนวน pull request และเพิ่ม ignore rule สำหรับ package ที่ทีมล็อกเวอร์ชันไว้ตั้งใจ
- copy YAML เครื่องมือจะ render configuration ที่สมบูรณ์ให้ กด copy ได้ในคลิกเดียว
- commit ไฟล์ลง .github/ บันทึกเป็น .github/dependabot.yml บน default branch ของ repository Dependabot จะอ่านไฟล์นี้เองอัตโนมัติ แล้วเริ่มเปิด update PR ตาม schedule ที่คุณเลือก
ทำให้ Dependabot เงียบพอที่ทีมจะใช้ต่อ
ถ้าถามรอบ ๆ ทีม คุณจะเจอหลายที่ที่ปิด Dependabot ไปภายในเดือนเดียวหลังเปิดใช้ เหตุผลแทบไม่เคยเป็นตัวแนวคิดเลย แต่เป็นเรื่อง noise ใน repository ที่ไม่ได้ตั้งค่า Dependabot อาจเปิด pull request แยกกันเป็นสิบ ๆ อันต่อสัปดาห์ อันต่อหนึ่ง package ที่ล้าสมัย พร้อม review, CI run และ merge ของตัวเองครบชุด reviewer เลิกอ่านกันไป security fix ถูกฝังอยู่ระหว่าง version bump ที่เป็นแค่เรื่องความสวยงาม และระบบอัตโนมัติที่ควรช่วยงานกลายเป็นสแปมพื้นหลังไป
Grouped minor and patch updates คือทางแก้ที่ได้ผลที่สุดตัวเดียว แทนที่จะได้ pull request สามสิบอัน คุณจะได้เพียงไม่กี่ชุด คือชุด patch release หนึ่งชุด ชุด minor release หนึ่งชุด และ pull request เดี่ยวเฉพาะจุดที่จำเป็นจริง ๆ บริบทการ review ก็ดีขึ้นด้วย เพราะ package ที่เกี่ยวข้องกันจะอัปเดตพร้อมกัน และ CI ตรวจมันเป็นชุดเดียว
กลยุทธ์ที่คู่กันคือปล่อยให้ group จัดการงานประจำทั้งหมด แล้วให้ความสนใจเฉพาะ major version bump ซึ่งเป็นการเปลี่ยนแปลงที่มีโอกาสทำ build พังมากที่สุด การแยก major ไว้เป็น PR ของตัวเองทำให้มันมองเห็นชัด ขณะที่ minor และ patch ไหลผ่านไปเป็นชุดเงียบ ๆ ไม่รบกวนสายตา
ignore rules ดูแลส่วนที่เหลือ ถ้าทีมล็อก package บางตัวไว้ เพราะ release ล่าสุดทำให้ build พัง หรือเพราะต้องประสานการอัปเกรดเองกับทีมอื่น ให้เพิ่มมันเข้า ignore list Dependabot จะเลิกตามรำคาญ และการตัดสินใจนั้นถูกบันทึกไว้ใน version control แทนที่จะอยู่แค่ในความจำของใครสักคน
สุดท้าย จับคู่ schedule ให้เข้ากับ capacity การ review ของทีม schedule แบบ daily สร้าง pull request มากกว่าที่หลายทีมจะรีวิวทัน monthly เหมาะกับเครื่องมือภายในที่ขยับช้า ส่วน weekly คือจุดสมดุลที่เหมาะกับโค้ดสินค้าส่วนใหญ่
ตัวอย่างการใช้งานจริง
Monorepo ที่มี npm, Docker และ GitHub Actions
เปิดทั้งสาม ecosystem ใน config เดียวที่สร้างจากเครื่องมือ โดยชี้ npm ไปที่ apps/web และ packages/ui ให้ Docker เฝ้าดู image ในโฟลเดอร์ docker/ และให้ github-actions ทำให้ workflow action เป็นเวอร์ชันล่าสุดที่ root แต่ละตัวมี schedule ของตัวเอง เช่น workflow อัปเดตแบบรายสัปดาห์ ขณะที่ base image ของ container รีเฟรชแบบรายเดือน
ล็อกไลบรารีสำคัญไว้ตั้งใจ
สมมติว่าทีมล็อก database driver บางตัวไว้ เพราะ release ล่าสุดเปลี่ยนพฤติกรรมการเชื่อมต่อ เพิ่ม ignore rule ให้ package ตัวนั้น แล้ว Dependabot จะปล่อยให้เงียบ ๆ ขณะที่ยังอัปเดตสิ่งอื่นต่อไปตามปกติ ไม่ต้องปิด pull request เดิมซ้ำ ๆ ทุกสัปดาห์อีกแล้ว
เน้นความปลอดภัยด้วย daily schedule
สำหรับ repository ที่จัดการข้อมูลอ่อนไหว ให้ตั้ง npm เป็น daily schedule พร้อมการ review ที่ให้น้ำหนักความปลอดภัยเป็นพิเศษ คุณจะได้ patch ที่ตอบสนองเร็ว ขณะที่ security tab และ Dependabot alerts คอยจับช่องโหว่ให้ต่อเนื่องแม้ระหว่างรอบตามปกติ
ทำความสะอาด dependencies ที่ค้างนาน
รับช่วง repository ที่ไม่ได้อัปเดตมาหลายปี? สร้าง config ที่เปิด grouped updates แบบ weekly ค่อย ๆ merge ทีละชุดอย่างมั่นใจ แล้วใช้ pull request ที่ได้เป็นเช็กลิสต์สำหรับถอด package ที่ถูกทิ้งแล้วออกจากโปรเจกต์
แนวทางปฏิบัติที่แนะนำ
- เริ่มจาก weekly ไม่ใช่ daily — การขยับขึ้นเป็น daily ทีหลังง่ายกว่าการฟื้นตัวจากอาการล้าจาก notification ล้นหน้าจอ
- จับกลุ่ม patch และ minor — สงวน pull request เดี่ยวไว้สำหรับ major version และ package ที่ทีมใส่ใจจริง ๆ
- ล็อกอะไรก็ ignore อย่างมีเหตุผล — ทุก ignore entry ควรมีเหตุผลที่ทีมย้อนกลับมาดูได้ทีหลัง
- อย่าลืมดู security tab ด้วย — Dependabot alerts และ security updates ทำงานคู่กับ version updates ควรตั้งค่าในหน้า settings ของ repository ให้ครบ
- ตามดู CI หลัง run แรก ๆ — pull request ช่วงแรกจะเผยให้เห็นว่า dependency ตัวไหนต้องเพิ่ม ignore rule หรือ test coverage เพิ่ม
- ทบทวน config ทุกไตรมาส — เมื่อ stack ของทีมเปลี่ยน ทั้ง ecosystem, directory และ ignore list ก็ควรเปลี่ยนตาม
พร้อมเลิก copy YAML จากโปรเจกต์เก่าแล้วหรือยัง เปิด Dependabot Config Generator เลือก ecosystem และ schedule ที่เหมาะกับทีมคุณ แล้ว commit configuration ที่ reviewer ทุกคนจะต้องขอบคุณคุณ
เครื่องมือที่เกี่ยวข้องที่คุณอาจสนใจ:
- GitHub Actions Workflow Generator — สร้าง workflow file ที่เชื่อถือได้ด้วยแนวทางเลือกแล้ว copy เหมือนกัน
- GitHub Issue Template Generator — สร้าง issue template ที่เป็นระเบียบสำหรับ bug report และ feature request
- YAML Formatter — ตรวจสอบและจัดรูปแบบไฟล์ YAML ได้ทุกไฟล์ รวมถึง dependabot.yml ที่เสร็จแล้วของคุณ
ขอให้สนุกกับการอัปเดต dependency!
คำถามที่พบบ่อย
ถ: Dependabot Config Generator ใช้ฟรีหรือไม่? ตอบ: ใช้ฟรี เครื่องมือทำงานในเบราว์เซอร์ทั้งหมด ไม่ต้องสมัครบัญชี ไม่ต้องล็อกอิน ไม่มีค่าใช้จ่าย และโค้ดใน repository ของคุณก็ไม่เคยออกจากเครื่อง
ถ: ต้องวางไฟล์ที่สร้างไว้ที่ไหน? ตอบ: commit เป็น .github/dependabot.yml ที่ root ของ repository บน default branch Dependabot จะตรวจพบไฟล์นี้เองอัตโนมัติในรอบทำงานถัดไป
ถ: grouped updates ใช้ได้กับทุก ecosystem ไหม? ตอบ: การจับกลุ่มใช้ได้กับ ecosystem ที่รองรับ เช่น npm และ pip โดยตั้งค่าแยกตามแต่ละ ecosystem เครื่องมือจะจัดการส่วนนี้ให้ทันทีที่คุณเปิดตัวเลือก grouping
ถ: การ ignore package จะปิด security alert ด้วยหรือเปล่า? ตอบ: ignore rule จะหยุด pull request ของ version update สำหรับ package และเวอร์ชันที่ระบุเท่านั้น ส่วน vulnerability alert ใน security tab ถูกควบคุมแยกต่างหาก จึงควรตรวจสอบทั้งสองการตั้งค่าควบคู่กัน