Email Authentication Chain Checker: ตรวจสอบ SPF, DKIM และ DMARC ให้เป็นห่วงโซ่เดียวกัน
ใช้ Email Authentication Chain Checker ตรวจสอบระเบียน SPF, DKIM และ DMARC พร้อมกันเป็นห่วงโซ่เดียว เพื่อจับ syntax error, policy ที่อ่อนแอ และ alignment ที่ขาดตอน ก่อนที่ปัญหาจะกระทบ deliverability ของคุณ
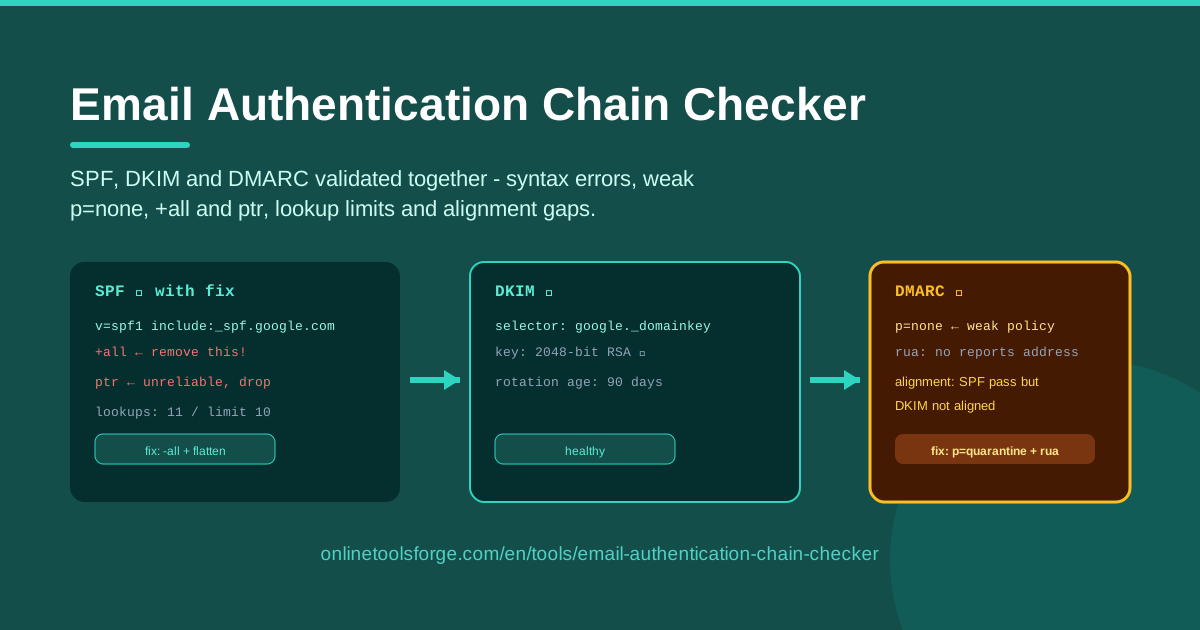
Table of Contents
อีเมลทุกฉบับที่คุณส่งออกไป ล้วนส่ง "คำสัญญา" สามข้อไปยังเซิร์ฟเวอร์ปลายทาง: เซิร์ฟเวอร์ผู้ส่งของคุณได้รับอนุญาตแล้ว (SPF), ข้อความถูกเซ็นกำกับและไม่ถูกแก้ไขระหว่างทาง (DKIM) และคุณได้เผยแพร่ policy ที่ระบุว่าจะจัดการอย่างไรเมื่อการยืนยันตัวตนล้มเหลว (DMARC) หากคำสัญญาข้อใดข้อหนึ่งพังลง — ไม่ว่าจะเป็นการพิมพ์ผิดใน SPF, DKIM selector ที่ชี้ไปไม่ถูกที่ หรือระเบียน DMARC ที่ยังค้างอยู่ที่ p=none — deliverability ของคุณจะแย่ลงทันที และผู้ไม่หวังดีก็ได้จุดยืนในการปลอมแบรนด์ ที่น่าหงุดหงิดที่สุดคือระเบียนทั้งสามมักถูกตรวจสอบแยกกันทีละรายการ ซึ่งบดบังปัญหาที่สำคัญที่สุดเอาไว้ นั่นคือ "ช่องว่างระหว่างระเบียน"
Email Authentication Chain Checker ถูกออกแบบมาเพื่อปิดช่องว่างนี้โดยเฉพาะ เพียงวางระเบียน SPF, DKIM และ DMARC ของคุณ เครื่องมือจะตรวจสอบทั้งหมดพร้อมกันในฐานะห่วงโซ่เดียว โดยชี้จุดผิดพลาดต่าง ๆ เช่น syntax error, policy ที่ขาดหาย, DMARC แบบ p=none ที่อ่อนแอ, กลไก +all และ ptr ที่อันตราย, การใช้ DNS lookup เกินลิมิต และความล้มเหลวด้าน alignment พร้อม fix hint ที่ทำตามได้จริงสำหรับทุกประเด็น และเนื่องจากทุกอย่างทำงานในเบราว์เซอร์ของคุณ ข้อมูลที่วางลงไปจะไม่มีวันออกจากเครื่องของคุณ
ทำไมต้องใช้ Email Authentication Chain Checker?
- ระเบียนทั้งสามทำงานร่วมกันเป็นชุดเท่านั้น — SPF อาจผ่าน และ DKIM อาจยืนยันสำเร็จ แต่ DMARC กลับล้มเหลวเพราะ alignment ไม่ตรง ซึ่งตัวตรวจระเบียนเดี่ยวจะไม่มีวันบอกคุณได้ การตรวจสอบทั้งห่วงโซ่พร้อมกันคือหัวใจของเครื่องมือนี้: มันแสดงให้เห็นว่าการยืนยันตัวตนของคุณรอดตลอดสายตั้งแต่ต้นจนจบหรือไม่
- เผยกลไกที่ผู้โจมตีชื่นชอบ — กลไก +all อนุญาตให้ทุกเซิร์ฟเวอร์บนอินเทอร์เน็ตส่งเมลในนามโดเมนของคุณ ส่วน ptr เพิ่มการ lookup ที่ไม่น่าเชื่อถือโดยไม่ให้ความปลอดภัยจริง เครื่องมือจะทำเครื่องหมายทั้งคู่พร้อมอธิบายความเสี่ยง
- จับ DMARC policy ที่อ่อนแอได้ตั้งแต่เนิ่น ๆ — p=none แปลว่า "เฝ้าดูอย่างเดียว" เมลที่ถูกปลอมจากโดเมนของคุณยังคงถูกส่งเข้ากล่องรับตามปกติ เครื่องมือจะชี้จุดนี้และนำทางคุณไปสู่ quarantine และ reject
- เฝ้าลิมิต DNS lookup ของ SPF ที่มองไม่เห็นด้วยตาเปล่า — การประเมิน SPF จะพังทันทีที่เกิน 10 DNS lookups ซึ่งเซิร์ฟเวอร์ปลายทางจะตอบกลับเป็น permerror โดยไม่มีสัญญาณใด ๆ ให้เห็น เครื่องมือจะนับจำนวน lookups ให้ก่อนที่เรื่องนี้จะเกิดขึ้น
- ทุกประเด็นมาพร้อม fix hint — คุณจะเห็นปัญหา เหตุผลว่าทำไมจึงสำคัญ และสิ่งที่ต้องแก้ไข ไม่ใช่แค่กากบาทสีแดงเฉย ๆ
- เร็วและเป็นส่วนตัว — ทุกอย่างประมวลผลในเครื่องของคุณ ไม่ต้องสมัครสมาชิก ไม่มีการอัปโหลดใด ๆ
ฟีเจอร์หลัก
| ฟีเจอร์ | ทำอะไรได้บ้าง |
|---|---|
| ตรวจสอบแบบห่วงโซ่ | วิเคราะห์ SPF, DKIM และ DMARC ร่วมกันเป็นห่วงโซ่การยืนยันตัวตนเดียว ไม่ใช่สามระเบียนที่แยกขาดจากกัน |
| ตรวจ syntax | ตรวจจับ tag ที่ผิดรูปแบบ, tag ที่ซ้ำ, ค่าที่ขาดหาย และข้อผิดพลาดเชิงโครงสร้างในทุกระเบียน |
| ตรวจจับกลไกที่อันตราย | ชี้กลไก +all และ ptr ที่ทำให้ SPF อ่อนแอหรือบวมเกินจำเป็น |
| วิเคราะห์ DMARC policy | ระบุ policy แบบ p=none ที่อ่อนแอ, tag p= ที่ขาดหาย และการตั้งค่ารายงานที่ไม่ครบถ้วน |
| ตรวจลิมิต DNS lookup | นับกลไกใน SPF ที่ก่อให้เกิด DNS query และเตือนก่อนที่จะบุกลิมิต 10 รายการ |
| ตรวจ alignment | ตรวจว่าผลลัพธ์ของ SPF และ DKIM ตรงกับโดเมนในส่วนหัว From หรือไม่ ซึ่งเป็นเงื่อนไขที่ DMARC ต้องพึ่งพา |
| Fix hints | แนบคำแนะนำเฉพาะจุดที่นำไปปฏิบัติได้จริงให้กับทุกประเด็นที่พบ |
สามรายละเอียดที่น่าสังเกต:
- ประเด็นที่พบจะถูกจัดกลุ่มทั้งตามระเบียนและตามระดับห่วงโซ่ ทำให้คุณเห็นไม่เพียงว่าอะไรผิด แต่ห่วงโซ่ขาดตรงจุดไหน
- เครื่องมือใช้กติกาแบบเดียวกับที่เซิร์ฟเวอร์รับเมลใช้จริง ทั้งการนับ DNS lookup ของ SPF และกฎ alignment ของ DMARC
- ไม่มีการอัปโหลดข้อมูลใด ๆ — การตรวจสอบทั้งหมดทำงานในเบราว์เซอร์ของคุณ
วิธีใช้งาน Email Authentication Chain Checker
- วางระเบียน SPF คัดลอกระเบียน v=spf1 ฉบับเต็มจากผู้ให้บริการ DNS ของคุณมาวางในช่อง SPF เครื่องมือจะตรวจ syntax, กลไกที่อันตราย และจำนวน lookup ให้ทันที
- วางระเบียน DKIM เพิ่มระเบียน public key ที่ผู้ให้บริการอีเมลเผยแพร่ไว้ที่ hostname _domainkey ของ selector คุณ พร้อมระบุชื่อ selector เพื่อให้เชื่อมโยงเข้ากับห่วงโซ่ได้
- วางระเบียน DMARC กรอกระเบียนที่เผยแพร่ไว้ที่ _dmarc.yourdomain.com เครื่องมือจะแยกวิเคราะห์ policy, subdomain policy และ tag ส่วนรายงาน
- อ่านผลการตรวจของห่วงโซ่ ผลลัพธ์จะถูกจัดกลุ่มตามระเบียนและตามประเด็นระดับห่วงโซ่ เช่น alignment ที่ไม่ตรง แต่ละประเด็นจะแสดงระดับความรุนแรง กลไกที่ได้รับผลกระทบ และความหมายต่อการส่งจริง
- แก้ไขตาม fix hint แล้วตรวจซ้ำ ไล่แก้ตามคำแนะนำ อัปเดต DNS แล้ววางระเบียนใหม่มาตรวจอีกครั้ง จนกว่าห่วงโซ่จะกลับมาสะอาด
SPF, DKIM และ DMARC ประกบกันทำงานอย่างไร
โปรโตคอลแต่ละตัวตอบคำถามเดียว SPF ตอบว่า "เซิร์ฟเวอร์ใดส่งเมลในนามโดเมนนี้ได้" ผ่านรายการ IP และ include ที่ได้รับอนุญาต DKIM ตอบว่า "ข้อความนี้ส่งจากโดเมนนี้จริงหรือไม่ และถูกแก้ไขระหว่างทางหรือเปล่า" ผ่านการตรวจลายเซ็นเข้ารหัสในส่วนหัวของข้อความ ส่วน DMARC ตอบว่า "เมื่อสองตัวแรกล้มเหลวแล้วควรทำอย่างไร และจะแจ้งใคร" ผ่าน policy ที่เผยแพร่และที่อยู่สำหรับรับรายงาน แยกกันดู ทั้งสามอาจดูสมบูรณ์ แต่พอรวมกันแล้วกลับล้มเหลวได้ — และนั่นคือเหตุผลว่าทำไมการตรวจเป็นห่วงโซ่จึงสำคัญ
กลไก +all คือตัวอย่างที่เฉียบที่สุด มันอนุญาตให้ทุกเซิร์ฟเวอร์บนอินเทอร์เน็ตส่งเมลในนามโดเมนของคุณ เปลี่ยนระเบียน SPF ให้กลายเป็นประตูเปิดแง้ม ส่วนกลไก ptr เป็นความล้มเหลวอีกแบบ: ในทางปฏิบัติมันถูกยกเลิกการใช้งานไปแล้ว เซิร์ฟเวอร์รับเมลขนาดใหญ่ส่วนใหญ่ข้ามหรือจัดการมันได้ไม่ดี และมันยังเผาโควตา DNS lookup ที่มีจำกัดของคุณโดยไม่ให้การป้องกันที่มีความหมายแต่อย่างใด
โควตา lookup นี้สำคัญกว่าที่แอดมินส่วนใหญ่คิด RFC 7208 กำหนดเพดานการประเมิน SPF ไว้ที่ 10 DNS lookups โดยทุก include, a, mx, ptr และ exists นับทั้งหมด สแตกสมัยใหม่สะสม include ได้เร็วมาก เพราะ include ของ ESP เพียงตัวเดียวมักกินสองถึงสี่ lookups พอข้ามเส้นเมื่อไร เซิร์ฟเวอร์ปลายทางจะตอบ permerror ซึ่งผู้รับจำนวนมากถือว่าเท่ากับ SPF ล้มเหลวทั้งหมด
DMARC policy เป็นการไต่ระดับ ไม่ใช่การตั้งค่าครั้งเดียวจบ p=none เพียงเฝ้าดูและรายงานเท่านั้น เมลที่ยืนยันไม่ผ่านยังเข้ากล่องจดหมายได้ตามปกติ p=quarantine ดันเมลที่ล้มเหลวไปที่ถังสแปม และ p=reject บล็อกทิ้งทันที เส้นทางที่ปลอดภัยคือ none แล้ว quarantine แล้ว reject โดยใช้รายงาน DMARC ยืนยันผู้ส่งที่ถูกต้องในทุกขั้นตอน
สุดท้าย alignment คือเงื่อนไขที่มัดทั้งสามเข้าด้วยกัน: DMARC จะผ่านก็ต่อเมื่อ SPF หรือ DKIM ผ่าน และตัวตนนั้นตรงกับโดเมนที่แสดงในส่วนหัว From ลายเซ็น DKIM จากโดเมนของ ESP เองอาจยืนยันสำเร็จอย่างสวยงาม แต่กลับล้มเหลว DMARC alignment สำหรับโดเมนของคุณ ซึ่งตัวตรวจระเบียนเดี่ยวไม่มีทางมองเห็นความล้มเหลวแบบนี้ — มีแต่การตรวจแบบห่วงโซ่เท่านั้น
ตัวอย่างการใช้งานจริง
แก้ปัญหาอีเมลหล่นไปอยู่ในถังสแปม
ฝ่ายซัพพอร์ตเพิ่มระบบ ticketing เข้ามา และภายในหนึ่งสัปดาห์นิตยสารของคุณกลับไปอยู่ในถังสแปม การตรวจ SPF รายการเดียวบอกว่าระเบียน "ถูกต้อง" — แต่มุมมองแบบห่วงโซ่จะเผยว่า vendor ตัวใหม่ไม่เคยถูกเพิ่มเป็น include ทำให้ DKIM กลายเป็นสัญญาณที่ผ่านเพียงตัวเดียว และ selector นั้นก็เป็นของ ESP ตัวเก่า เพิ่ม include ยืนยัน selector แล้วตรวจห่วงโซ่ซ้ำ
กระชับความปลอดภัยโดเมนหลังถูกปลอมแบรนด์
หลังเกิดคลื่นฟิชชิงที่ปลอมโดเมนของคุณ คุณต้องรู้ว่าอะไรทำให้มันผ่านเข้ามาได้ วางระเบียนปัจจุบันลงไป แล้วเครื่องมือมักเผยผู้ต้องสงสัยตัวฉกาจ: p=none ที่ยังเผยแพร่คำว่า "เฝ้าดูอย่างเดียว", ระเบียน SPF ที่ขาด include ของ CRM ที่เพิ่งรับมาใช้ หรือ +all ที่ contractor ทิ้งค้างไว้ — พร้อมแนวทางแก้ไขที่ปิดรูรั่วได้ทันที
ตรวจสอบหลังย้ายผู้ให้บริการอีเมล (ESP)
การย้ายแพลตฟอร์มการตลาดคือจุดที่ระเบียนการยืนยันตัวตนเน่าเงียบ ๆ ที่สุด include ตัวเก่ายังค้างอยู่ selector DKIM ตัวใหม่ยังไม่ถูกครอบคลุม และความล้มเหลวด้าน alignment กองกับในรายงานที่ไม่มีใครอ่าน รันการตรวจห่วงโซ่ก่อน cutover หลัง cutover และอีกหนึ่งสัปดาห์ถัดมา คุณจะจับ include ค้างและ selector ที่ขาดได้ก่อนที่ผู้ให้บริการกล่องจดหมายจะเสียความอดทน
ให้ตรงตามข้อกำหนดของ Google และ Yahoo
ผู้ส่งจำนวนมากไปยัง Gmail และ Yahoo Mail ต้องเผยแพร่ SPF และ DKIM บังคับใช้ DMARC policy อย่างน้อย p=none พร้อม alignment และอยู่ใต้ลิมิต DNS lookup ของ SPF การจะรู้ว่าคุณตรงข้อกำหนดหรือไม่ใช้เวลาเพียงห้านาทีกับเครื่องมือนี้: วางระเบียนทั้งสาม อ่านผลการตรวจ แล้วใช้ fix hint ปิดช่องโหว่ที่เหลือก่อนแคมเปญถัดไป
แนวปฏิบัติที่แนะนำ
- ถือว่า p=none เป็นทางผ่าน ไม่ใช่ปลายทาง เก็บรายงาน ยืนยันผู้ส่งที่ถูกต้อง แล้วค่อยขยับไป p=quarantine และจบที่ p=reject
- รักษา SPF ให้อยู่ใต้ลิมิต 10 lookups ตัด include ที่ไม่ใช้และรวม vendor ก่อนเกิด permerror ไม่ใช่หลังจากนั้น
- หมุนเวียน DKIM key ตามรอบเวลา เผยแพร่ selector ใหม่ ยืนยันในห่วงโซ่ แล้วจึงปลด key เก่าออก
- เฝ้ารายงาน DMARC ทุกสัปดาห์ รายงานเหล่านี้เผยผู้ส่งที่ถูกต้องที่คุณลืมอนุญาต — และผู้โจมตีที่คุณไม่รู้ตัว
- ตรวจซ้ำทุกครั้งหลังแก้ DNS การยืนยันตัวตนคลาดเคลื่อนเงียบ ๆ แต่การตรวจห่วงโซ่ใช้เวลาไม่กี่วินาที
- ห้ามใช้ +all หรือ ptr เด็ดขาด ถ้าเจอตัวใดตัวหนึ่ง ให้ลบออกภายในวันเดียวกัน
พร้อมดูแล้วหรือยังว่าการยืนยันตัวตนของคุณรอดจริง? เปิด Email Authentication Chain Checker วางระเบียน SPF, DKIM และ DMARC ของคุณ แล้วไล่แก้ตามประเด็นที่พบ ห้านาทีวันนี้ ช่วยประหยัดเวลาไล่แก้ปัญหาอีเมลหายนิรนามได้หลายสัปดาห์
เครื่องมือที่เกี่ยวข้องที่คุณอาจสนใจ:
- SPF Record Builder — สร้างระเบียน SPF ที่ถูกต้องตั้งแต่ต้น
- DMARC Record Builder — สร้าง DMARC policy ที่มี tag ครบถ้วน
- DKIM Record Generator — สร้างคู่กุญแจ DKIM พร้อมระเบียนที่เผยแพร่ได้ทันที
ปัญหาที่ถูกจับได้ในห่วงโซ่ คือปัญหาที่ไม่มีวันไปถึงลูกค้าของคุณ ขอให้ปลอดภัยทุกการส่ง!
คำถามที่พบบ่อย
ถ: ทำไมต้องตรวจ SPF, DKIM และ DMARC พร้อมกัน แทนที่จะตรวจทีละรายการ? ตอบ: เพราะความล้มเหลวที่ร้ายแรงที่สุดมักอยู่ระหว่างระเบียน SPF และ DKIM อาจผ่านทั้งคู่แต่ DMARC ล้มเหลวเรื่อง alignment หรือระเบียนอาจถูกต้องทางไวยากรณ์แต่แองใช้ DNS lookup เกินลิมิตของ SPF อยู่เงียบ ๆ การตรวจแบบห่วงโซ่จะประเมินระเบียนอย่างที่เซิร์ฟเวอร์ปลายทางทำ คือในฐานะระบบเดียวกัน
ถ: policy แบบ p=none ถือเป็นปัญหาจริงหรือ? ตอบ: เป็นจุดเริ่มต้นที่ใช้ได้ แต่ไม่ให้การป้องกันใด ๆ ภายใต้ p=none เมลที่ปลอมและยืนยันไม่ผ่านยังถูกส่งถึงปลายทาง policy แค่ขอรายงานเท่านั้น เมื่อรายงานยืนยันว่าผู้ส่งรายใดถูกต้องแล้ว ให้ขยับไป p=quarantine และตามด้วย p=reject
ถ: จะเกิดอะไรขึ้นถ้าระเบียน SPF ของฉันใช้ DNS lookup เกิน 10 ครั้ง? ตอบ: การประเมินจะหยุดด้วย permerror และเซิร์ฟเวอร์รับจำนวนมากถือว่าเท่ากับ SPF ล้มเหลว วิธีแก้คือตัด include ที่ไม่ใช้ รวมผู้ให้บริการส่งเมล หรือจัดโครงสร้างระเบียนใหม่ — เครื่องมือจะนับ lookups ให้เพื่อให้คุณเห็นปัญหาก่อนผู้รับจะเห็น
ถ: เครื่องมือนี้ส่งระเบียนของฉันขึ้นเซิร์ฟเวอร์หรือไม่? ตอบ: ไม่ การแยกวิเคราะห์และตรวจสอบทั้งหมดทำงานในเบราว์เซอร์ของคุณ ไม่มีการอัปโหลด จัดเก็บ หรือบันทึกข้อมูลที่คุณวางลงไป