วิธี Encrypt ไฟล์ออนไลน์อย่างปลอดภัย ด้วย File Encryptor แบบในเบราว์เซอร์ AES-256
File Encryptor ช่วยให้คุณเข้ารหัส (encrypt) และถอดรหัส (decrypt) ไฟล์ได้ทุกประเภทด้วย AES-256-GCM ภายในเบราว์เซอร์โดยตรง ไม่ต้องอัปโหลด ข้อมูลไม่หลุดออกจากเครื่องของคุณ
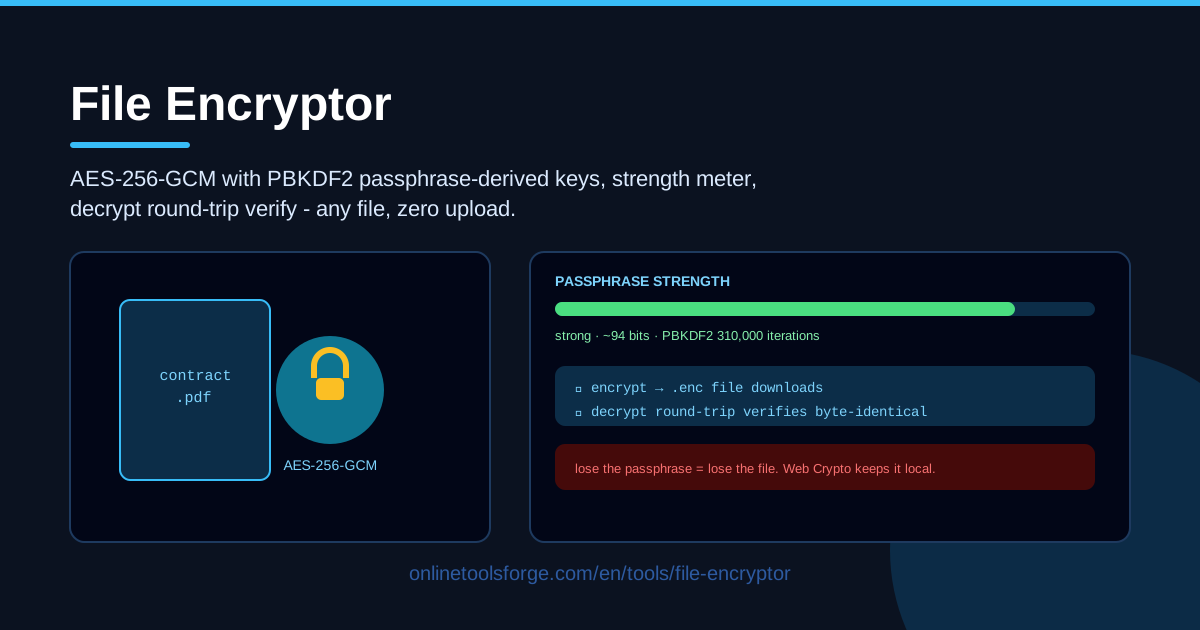
Table of Contents
แทบทุกคนมีไฟล์ที่ไม่อยากให้คนแปลกหน้าเห็นสักไฟล์สองไฟล์ ไม่ว่าจะเป็นเอกสารภาษี สำเนาบัตรประชาชน ใบรับรองแพทย์ สัญญาที่ลงนามแล้ว หรือรูปถ่ายส่วนตัว คำแนะนำคลาสสิกอย่าง "เข้ารหัส (encrypt) ไฟล์ซะ" ฟังดูง่าย แต่ปัญหาจริงคือจะเลือกใช้เครื่องมือแบบไหนดี โปรแกรมแบบ desktop ต้องติดตั้ง ส่วนเว็บ "เข้ารหัสไฟล์ออนไลน์" ส่วนใหญ่กลับทำงานด้วยการให้คุณอัปโหลดไฟล์ขึ้นเซิร์ฟเวอร์ของเขาก่อน ซึ่งเท่ากับว่าความลับของคุณหลุดมือไปแล้วตั้งแต่ขั้นตอนแรก
File Encryptor เลือกทางกลับกัน กระบวนการทั้งหมดเกิดขึ้นภายในเบราว์เซอร์ของคุณ ไฟล์จะถูกอ่านเข้าหน่วยความจำของเครื่อง ถูกเข้ารหัสด้วย AES-256-GCM โดยใช้ key ที่สร้างจาก passphrase ของคุณผ่าน PBKDF2 แล้วส่งกลับมาเป็นไฟล์ .enc ให้ดาวน์โหลด ไม่มีการอัปโหลดแม้แต่ไบต์เดียว (zero upload) ไม่ต้องสมัครสมาชิก และหน้าเว็บยังใช้งานได้แม้ตัดอินเทอร์เน็ตหลังโหลดเสร็จ
บทความนี้จะพาคุณไปดูว่าเครื่องมือนี้ทำงานอย่างไร ใช้งานทีละขั้นตอนต้องทำอะไรบ้าง AES-256-GCM และ PBKDF2 ช่วยอะไรเราได้จริงแค่ไหน และนิสัยการใช้งานแบบไหนที่ทำให้ไฟล์เข้ารหัสของคุณทั้งปลอดภัยและยังเปิดได้ในวันข้างหน้า
ทำไมต้องใช้ File Encryptor?
มีเครื่องมือมากมายที่อ้างว่าช่วยปกป้องไฟล์ของคุณ แต่จุดที่ทำให้เครื่องมือนี้แตกต่างมีดังนี้
- เข้ารหัสแบบไม่อัปโหลด (zero upload) — ไฟล์ถูกประมวลผลในหน่วยความจำของเบราว์เซอร์ล้วน ๆ ไม่มีการส่ง เก็บ หรือบันทึกข้อมูลไปที่ใดเลย นี่คือจุดขายที่สำคัญที่สุด
- การเข้ารหัสระดับสถาบัน โดยไม่ต้องติดตั้งอะไร — AES-256-GCM คือ cipher แบบ authenticated ที่ธนาคาร หน่วยงานรัฐ และตัว TLS เองใช้กัน คุณได้มันฟรี ๆ ในเบราว์เซอร์
- key มาจาก passphrase — คุณไม่ต้องจัดการ key ดิบ เพียงตั้ง passphrase ที่จำได้ แล้ว PBKDF2 จะยืดออกมาเป็น key ขนาด 256 บิตเต็ม
- แถบวัดความแข็งแรงช่วยสอนคุณ — ช่อง passphrase ให้คะแนนแบบเรียลไทม์ ทำให้จับ passphrase อ่อนแอได้ก่อนเข้ารหัส ไม่ใช่หลังจากนั้น
- ตรวจสอบแบบ round-trip — หลังเข้ารหัส เครื่องมือจะถอดรหัสผลลัพธ์ของตัวเองแล้วเทียบกับไฟล์ต้นฉบับแบบไบต์ต่อไบต์ เพื่อพิสูจน์ว่ากระบวนการนี้ไม่มีอะไรเสียหาย
- ไม่มีบัญชี ไม่มีค่าใช้จ่าย ไม่มีการติดตาม — เปิดหน้าเว็บ เข้ารหัสไฟล์ ปิดแท็บ จบขั้นตอน
ฟีเจอร์หลักที่ควรรู้
สรุปสั้น ๆ ว่าเครื่องมือนี้ทำอะไรได้บ้าง
| ฟีเจอร์ | ทำอะไรได้ |
|---|---|
| เข้ารหัสและถอดรหัสในเครื่อง | รองรับทุกประเภทไฟล์ ทั้ง PDF, DOCX, JPG, ZIP หรือวิดีโอ โดยไม่อัปโหลดเลย |
| เข้ารหัสด้วย AES-256-GCM | cipher มาตรฐานอุตสาหกรรมที่ให้ทั้งความลับและการตรวจจับการแก้ไขข้อมูล |
| Key derivation ด้วย PBKDF2 | แปลง passphrase เป็น key ที่แข็งแรง ทนต่อการเดาแบบ brute-force |
| แถบวัดความแข็งแรงของ passphrase | ให้คะแนนคุณภาพ passphrase แบบทันทีขณะพิมพ์ |
| ตรวจสอบ round-trip | ถอดรหัสผลลัพธ์แล้วยืนยันว่าตรงกับไฟล์ต้นฉบับทุกไบต์ |
| สถาปัตยกรรม zero upload | ประมวลผลทั้งหมดบนเครื่องของคุณ ไฟล์ไม่ผ่านเซิร์ฟเวอร์ใด ๆ |
จุดที่ควรเน้นเป็นพิเศษมีดังนี้
- ไฟล์ .enc ที่ได้มาครบในตัวเดียว — ภายในรวมข้อมูลเข้ารหัสพร้อม salt และ IV แบบสุ่มที่จำเป็นต่อการถอดรหัส เก็บหรือแชร์ไฟล์เดียวก็พอ
- ใช้ได้กับทุกไฟล์ที่เบราว์เซอร์เปิดได้ — ตั้งแต่ไฟล์ข้อความสั้น ๆ จนถึงไฟล์ backup ขนาดใหญ่ เครื่องมือมองไฟล์เป็นไบต์ดิบ นามสกุลอะไรก็ไม่มีปัญหา
- การตรวจสอบจับความเสียหายเงียบ ๆ ได้ — ไฟล์ดาวน์โหลดไม่ครบหรือดิสก์ที่เริ่มเสียมักทำให้ไฟล์เพี้ยนโดยไม่บอกใคร การเทียบทุกไบต์ทำให้ปัญหานี้ซ่อนไม่ได้
วิธีใช้งาน File Encryptor ทีละขั้นตอน
ใช้เวลาไม่ถึงหนึ่งนาที ทำตามห้าขั้นตอนนี้
- เลือกไฟล์ — เปิด File Encryptor แล้วเลือกไฟล์จากเครื่องของคุณ ไม่ว่าจะเป็นสัญญา ชุดรูปภาพ หรือไฟล์สำรองข้อมูล ไฟล์จะถูกอ่านเข้าเบราว์เซอร์โดยตรง
- ตั้ง passphrase ที่แข็งแรง — พิมพ์ passphrase ที่ยาวและไม่เคยใช้ที่อื่น พร้อมดูแถบวัดความแข็งแรง เป้าหมายคืออย่างน้อยสี่คำที่ไม่เกี่ยวข้องกันหรือยาว 16 ตัวอักษรขึ้นไป และรอให้ขึ้นระดับ strong ก่อนไปขั้นถัดไป
- เข้ารหัสแล้วดาวน์โหลดไฟล์ .enc — กดเข้ารหัส เครื่องมือจะสร้าง key ด้วย PBKDF2 เข้ารหัสด้วย AES-256-GCM แล้วให้ไฟล์ .enc สำหรับบันทึกเก็บไว้
- ถอดรหัสเพื่อตรวจสอบ — เลือกไฟล์ .enc ใส่ passphrase เดิม แล้วถอดรหัส การตรวจ round-trip จะยืนยันว่าผลลัพธ์ตรงกับต้นฉบับทุกไบต์
- เก็บทุกอย่างอย่างปลอดภัย — เก็บไฟล์ .enc ไว้ที่ที่ต้องการ และบันทึก passphrase ไว้ใน password manager จะพิจารณาลบไฟล์ต้นฉบับหลังจากถอดรหัสตรวจสอบผ่านแล้วเท่านั้น
เจาะลึก AES-GCM และสิ่งที่เกิดขึ้นกับไฟล์ของคุณ
AES-256-GCM ปกป้องอะไรได้บ้าง AES-256 คือ Advanced Encryption Standard ที่ใช้ key ขนาด 256 บิต อัลกอริทึมเดียวกับที่ได้รับอนุมัติให้ใช้ปกป้องข้อมูลลับของหน่วยงานรัฐ โหมด GCM ให้สองคุณสมบัติพร้อมกัน คือ confidentiality (ข้อมูลเข้ารหัสไม่เปิดเผยอะไรเกี่ยวกับเนื้อหาเดิม) และ authenticity (GCM สร้าง authentication tag เหมือนตราประทับเข้ารหัสทับข้อมูล) ถ้าแม้แต่บิตเดียวของไฟล์เข้ารหัสถูกแก้ ไม่ว่าจากความเสียหาย การงัดแงะ หรือไฟล์ดาวน์โหลดไม่ครบ การถอดรหัสจะล้มเหลวอย่างชัดเจน ไม่ใช่ส่งข้อมูลเสียหายกลับมาแบบเงียบ ๆ นี่คือเหตุผลที่ GCM เป็นโหมดที่นิยมที่สุดในยุคใหม่ รวมถึง TLS 1.3 ด้วย
passphrase กลายเป็น key ได้อย่างไร AES ต้องการ key 256 บิต แต่มนุษย์จำคำ ไม่ใช่ตัวอักษรสุ่ม 78 ตัว PBKDF2 (Password-Based Key Derivation Function 2) เข้ามาแก้ปัญหานี้ โดยนำ passphrase ของคุณไปผ่านการ hash ซ้ำหลายหมื่นรอบร่วมกับ salt แบบสุ่ม เพื่อสร้าง key ที่กระจายสม่ำเสมอและเดายาก salt ยังรับประกันว่าคนสองคนที่ใช้ passphrase เดียวกันจะได้ key และ ciphertext ต่างกันสนิท และช่วยกันการโจมตีแบบ rainbow table ที่เตรียมมาล่วงหน้า
ทำไมแถบวัดความแข็งแรงจึงสำคัญกว่าอัลกอริทึม ความจริงที่ไม่สบายใจคือ AES-256 ไม่เคยถูกแตก และแทบจะไม่มีทางถูกแตกในอนาคตอันใกล้ จุดอ่อนจริง ๆ คือ passphrase เกือบทุกครั้ง ผู้โจมตีที่ได้ไฟล์ .enc ของคุณไปไม่ได้โจมตี AES แต่เดา passphrase ทีละล้านคำต่อวินาทีด้วยเครื่องทั่วไปผ่าน PBKDF2 "Summer2024!" แตกในไม่กี่นาที แต่สี่คำสุ่มจากพจนานุกรมอย่าง granite-lantern-mosque-drift ยืดออกไปเป็นร้อยปี แถบวัดจึงมีอยู่เพราะตัวเลือก passphrase ของคุณ ไม่ใช่ cipher ตัวตัดสินว่าไฟล์ปลอดภัยหรือไม่
การตรวจ round-trip พิสูจน์อะไร การเข้ารหัสที่ตรวจสอบไม่ได้คือการเดาสุ่มทั้งที เครื่องมือปิดช่องโหว่นี้ด้วยการถอดรหัส ciphertext ที่เพิ่งสร้างขึ้น แล้วเทียบผลกับไฟล์ต้นฉบับ ถ้าตรงกันแปลว่า passphrase ถูกต้อง key derivation ทำงานได้ และไบต์ที่ถอดออกมาเหมือนต้นฉบับทุกไบต์ ก่อนที่คุณจะเอาไฟล์ .enc ไปใช้ที่ใดก็ตาม
กฎข้อเดียวที่ไม่มีทางแก้ ไม่มี recovery key ไม่มีลิงก์รีเซ็ต และไม่มี backdoor key มีอยู่เพียงใน passphrase ของคุณเท่านั้น ลืม passphrase เมื่อไร ไฟล์นั้นหายถาวรในทางปฏิบัติ นี่คือราคาที่ตรงไปตรงมาของการเข้ารหัสแบบ zero upload ไม่มีใคร รวมถึงเรา นำข้อมูลของคุณกลับมาได้
กรณีการใช้งานจริง
ส่งเอกสารสำคัญทางอีเมลอย่างปลอดภัย
อีเมลไม่ได้ออกแบบมาเพื่อความลับ ไฟล์แนบตกค้างในโฟลเดอร์ส่ง ถูกจัดทำดัชนีโดยเซิร์ฟเวอร์ และผ่านรีเลย์มากมาย ฟรีแลนซ์ที่ส่ง NDA ที่ลงนามแล้ว หรือนักบัญชีที่ส่งไฟล์ภาษีให้ลูกค้า สามารถเข้ารหัสเอกสารก่อนแล้วแนบเฉพาะไฟล์ .enc ส่วน passphrase ส่งทางโทรศัพท์หรือแชต ซึ่งเป็นช่องทางต่างจากอีเมล แม้กล่องจดหมายถูกแฮกก็ไม่เห็นอะไรที่อ่านได้
เข้ารหัสไฟล์สำรองก่อนอัปโหลดขึ้นคลาวด์
คลาวด์สะดวกแต่ไม่ได้เป็นส่วนตัวโดยดีฟอลต์ การอัปโหลดรูปสแกนหนังสือเดินทาง ใบรับรองแพทย์ หรือสเปรดชีตการเงินขึ้นคลาวด์ หมายถึงการไว้วางใจผู้ให้บริการ พนักงานของเขา และประวัติความปลอดภัยของเขาทั้งหมด เข้ารหัสไฟล์ก่อนในเครื่องแล้วค่อยอัปโหลดไฟล์ .enc ผู้ให้บริการจะเก็บแต่ ciphertext ที่อ่านไม่ออก คุณยังคุมได้เอง และบัญชีถูกแฮกหรือลืมก็ไม่เปิดเผยเอกสารของคุณ
แชร์ไฟล์ผ่านช่องทางที่ไม่น่าเชื่อถือ
กลุ่มแชต ลิงก์แชร์ไฟล์สาธารณะ แฟลชไดรฟ์ที่ร้านถ่ายเอกสาร หรือระบบ ticket ล้วนผ่านไฟล์ของคุณโดยไม่มีสัญญาเรื่องความเป็นส่วนตัว การเข้ารหัสเปลี่ยนทุกช่องทางเหล่านี้ให้ใช้ได้ ผู้รับดาวน์โหลดไฟล์ .enc จากที่ไหนก็ได้ และมีเพียงผู้ถือ passphrase เท่านั้นที่เปิดได้ รูปแบบนี้คือมาตรฐานที่แพลตฟอร์มสื่อมวลชนเพื่อความปลอดภัยและช่องทางรับข้อมูลจากผู้เปิดเผยว่าร้ายใช้กันมาตลอด
ปกป้องคลังไฟล์ส่วนตัว
จดหมายเก่า ๆ บันทึกประจำวัน เอกสารครอบครัวที่สแกนไว้ หรือบันทึกการลงทุน คลังไฟล์ที่คุณตั้งใจเก็บไปอีกหลายสิบปีสมควรได้รับการปกป้องที่อยู่ได้นานกว่าแล็ปท็อปเครื่องปัจจุบัน เข้ารหัสเป็นไฟล์ .enc เก็บ passphrase ใน password manager แล้วฝากสำเนาไว้ที่ไดรฟ์หรือบริการไหนก็ได้ อีกหลายปีข้างหน้าไฟล์เหล่านั้นยังปิดผนึกไว้สำหรับทุกคนยกเว้นคุณ
แนวปฏิบัติที่ดีที่สุด
- ใช้ passphrase ที่ยาวและไม่ซ้ำ — สี่คำสุ่มขึ้นไปชนะการเติมสัญลักษณ์แบบฉลาด ๆ เสมอ ความยาวคือสิ่งที่ต้านการเดาอัตโนมัติ
- อย่าใช้ passphrase เดิมซ้ำหลายไฟล์ — passphrase รั่วไฟล์เดียว ทุกไฟล์ที่ใช้ passphrase เดียวกันหมดความปลอดภัย หนึ่งไฟล์ หนึ่ง passphrase
- ตรวจการถอดรหัสก่อนลบไฟล์ต้นฉบับ — ยืนยันว่า round-trip ผ่านก่อน แล้วค่อยลบหรือทำลายสำเนาที่ยังอ่านได้
- ส่ง passphrase ผ่านช่องทางอื่น — ถ้าไฟล์ .enc เดินทางทางอีเมล ให้ส่ง passphrase ทางโทรศัพท์หรือแชต เพื่อไม่ให้ดักได้ทั้งสองส่วนพร้อมกัน
- เก็บ passphrase ไว้ใน password manager — ความจำของคุณจะจางไป แต่ password manager จะไม่ และอย่าลืมสำรองตัว vault ด้วย
- ซ้อมกับไฟล์จำลองก่อนใช้จริง — เข้ารหัสและถอดรหัสไฟล์ทดสอบสักไฟล์ เพื่อให้คุ้นขั้นตอนก่อนวันที่มันสำคัญ
พร้อมปิดผนึกไฟล์แรกของคุณแล้วหรือยัง เข้าไปที่ File Encryptor เลือกเอกสารที่ต้องการ ตั้ง passphrase ที่แถบวัดให้ระดับ strong แล้วดาวน์โหลดไฟล์ .enc ภายในไม่กี่วินาที ไม่ต้องสมัคร ไม่ต้องอัปโหลด ไม่มีข้อแม้ ให้ไฟล์ของคุณเริ่มเป็นส่วนตัวตั้งแต่วันนี้
เครื่องมืออื่น ๆ ที่น่าสนใจ
การเข้ารหัสไฟล์ทำงานได้ดีที่สุดเมื่ออยู่ในรูทีนเดียวกับเครื่องมือเหล่านี้
- Hash Generator — สร้าง hash MD5, SHA-1, SHA-256 และอื่น ๆ จากข้อความหรือข้อมูล
- File Hash Checker — ตรวจสอบความสมบูรณ์ของไฟล์ที่ดาวน์โหลดเทียบกับ hash ที่เผยแพร่ไว้
- Password Generator — สร้าง passphrase และ password แบบสุ่มที่แข็งแรงเมื่อต้องการ entropy สูงสุด
ขอให้ทุกคนปลอดภัยจากภัยออนไลน์นะครับ
คำถามที่พบบ่อย
ถ: File Encryptor อัปโหลดไฟล์ของฉันขึ้นเซิร์ฟเวอร์หรือไม่? ตอบ: ไม่ การเข้ารหัสและถอดรหัสทำงานทั้งหมดในเบราว์เซอร์ของคุณผ่าน Web Crypto API ไฟล์ถูกอ่านเข้าหน่วยความจำเครื่อง ประมวลผลบนอุปกรณ์ของคุณ และไม่ถูกส่งไปที่ใดเลย คุณตัดอินเทอร์เน็ตหลังหน้าเว็บโหลดเสร็จก็ยังใช้งานได้ตามปกติ
ถ: ถ้าลืม passphrase จะเกิดอะไรขึ้น? ตอบ: ไฟล์จะเปิดไม่ได้อีกต่อไปอย่างถาวร ไม่มี backdoor recovery key หรือช่องทางรีเซ็ต เพราะการเข้ารหัสแบบ zero upload ไม่มีใครถือ key ของคุณ แม้แต่ผู้พัฒนาเครื่องมือ จึงควรเก็บ passphrase ไว้ใน password manager และรันการตรวจ round-trip ก่อนลบไฟล์ต้นฉบับเสมอ
ถ: เข้ารหัสไฟล์ใหญ่อย่างวิดีโอหรือ disk image ได้ไหม? ตอบ: ได้ เครื่องมือรับไฟล์ทุกประเภทและมองเป็นไบต์ดิบ รูปแบบและนามสกุลไม่มีผล ข้อจำกัดจริงคือหน่วยความจำว่างของเครื่อง เพราะไฟล์ถูกประมวลผลในเบราว์เซอร์ แต่เอกสารทั่วไป คลังรูปภาพ หรือแม้วิดีโอขนาดพอเหมาะใช้งานได้สบาย
ถ: ผู้รับเปิดไฟล์ .enc ได้โดยไม่ต้องใช้เครื่องมือนี้หรือไม่? ตอบ: ผู้รับต้องมีซอฟต์แวร์ที่รองรับรูปแบบเดียวกัน และวิธีที่ง่ายที่สุดคือเปิดหน้าเว็บนี้เหมือนกัน ไฟล์ .enc บรรจุ ciphertext มาตรฐาน AES-256-GCM พร้อม key ที่มาจาก PBKDF2 ดังนั้น implementation ใดที่รองรับอัลกอริทึมเหล่านี้ก็ถอดรหัสได้เมื่อมี passphrase สิ่งที่ผู้รับไม่ต้องมีคือบัญชีผู้ใช้หรือการเชื่อมต่อเซิร์ฟเวอร์ใด ๆ