Safelink Decoder: ถอดรหัสลิงก์ SafeLink ของ Outlook กลับสู่ URL ต้นทาง
เรียนรู้วิธีใช้ Safelink Decoder ถอดรหัสลิงก์ SafeLink ของ Microsoft Outlook กลับสู่ปลายทางจริง พร้อมแสดง region prefix, tracking parameters และ red flags ของ phishing เช่น IP host, punycode และ double encoding ทำงานทั้งหมดในเบราว์เซอร์ของคุณ
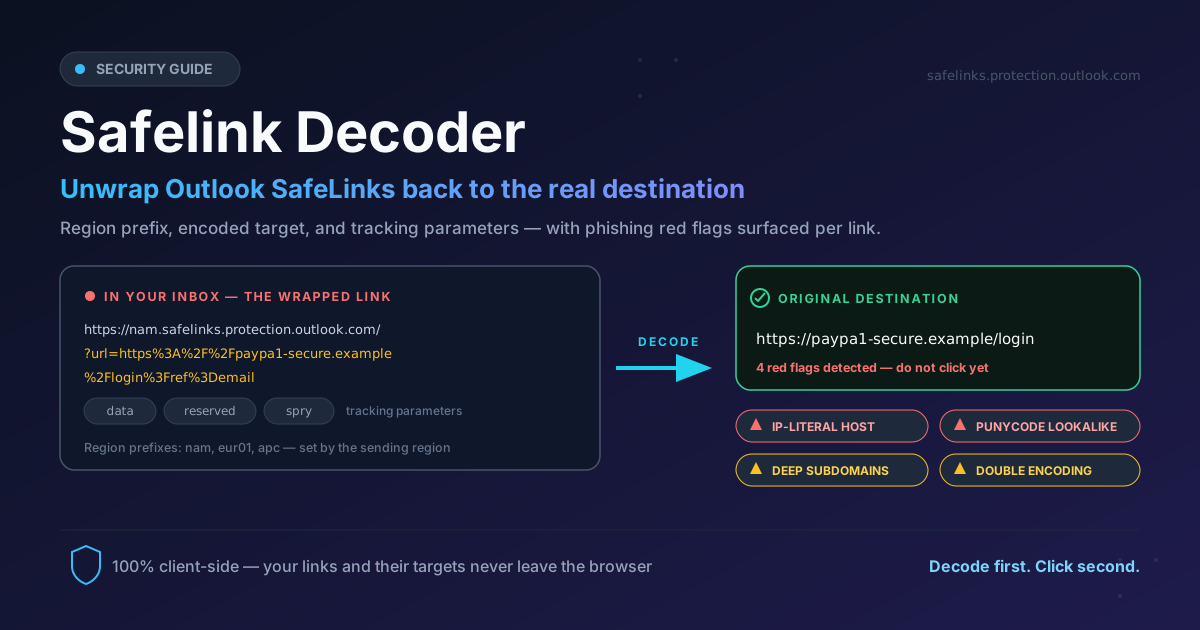
Table of Contents
Safelink Decoder: ถอดรหัสลิงก์ SafeLink ของ Outlook กลับสู่ URL ต้นทาง
ถ้าบริษัทของคุณใช้ Outlook หรือ Microsoft 365 ลิงก์ทุกอันในอีเมลองค์กรถูกเขียนใหม่หมด สิ่งที่มาถึงกล่องจดหมายของคุณไม่ใช่ปลายทางที่ผู้ส่งพิมพ์ลงไป แต่เป็น wrapper ที่ชี้ไปที่ safelinks.protection.outlook.com ก่อน โดยฝังที่อยู่จริงไว้ใน parameter ที่ถูก percent-encode และติด region prefix ไว้ข้างหน้า ตัว wrapper นี้ไม่มีปัญหาเวลาคลิกใน Outlook เอง แต่ทันทีที่คุณเอาลิงก์ไปวางในแชท เอกสาร wiki ตั๋ว support หรือเบราว์เซอร์เครื่องอื่นที่ไม่ใช่เครื่ององค์กร มันกลายเป็นข้อความยาวไร้ความหมายทั้งที่อาจใช้งานไม่ได้ บันทึกว่าเมลเดินทางผ่านอะไร และยังซ่อนปลายทางจริงที่คุณอยากรู้อีกด้วย
เครื่องมือ Safelink Decoder แก้ปัญหานี้ได้ในการวางครั้งเดียว แค่วาง URL SafeLink ที่ถูกห่อไว้ เครื่องมือจะดึงปลายทางต้นทางออกมาทันที แล้วยังไปต่ออีก: แสดง region prefix (nam, eur01, apc), decode และแสดงรายการ tracking parameters ที่ Microsoft แปะมาด้วย และตรวจ red flags ของ phishing บนปลายทางที่ถอดออกมาแล้ว ไม่ว่าจะเป็น IP-literal host, โดเมน punycode หน้าตาเลียนแบบ, subdomain ที่ซ้อนลึกผิดปกติ และ string ที่ถูก encode ซ้ำสองชั้น ทั้งหมดทำงานแบบ 100% client-side ในเบราว์เซอร์ของคุณ ลิงก์ที่คุณตรวจจึงไม่เคยออกจากเครื่องเลย
คู่มือนี้จะอธิบายว่าทำไม SafeLink ถึงมีอยู่ มันซ่อนอะไรและเพิ่มอะไร วิธี decode อย่างปลอดภัย และเครื่องมือนี้เข้ากับ workflow ประจำวันได้อย่างไร ตั้งแต่การทำความสะอาดลิงก์ไปจนถึงการ triage อีเมลหลอก
ทำไมต้องใช้ Safelink Decoder?
- เห็นปลายทางจริงก่อนคลิก — ลิงก์ที่ถูกห่อไม่บอกคุณเลยว่าไปที่ไหน decode ก่อนแล้วคุณจะเห็น URL จริง อันที่เบราว์เซอร์จะพาคุณไปถึงจริง ๆ ก่อนตัดสินใจคลิก
- ทำให้ลิงก์ที่ถูกห่อใช้งานได้นอก Outlook — ลิงก์ที่วางลง Slack, Teams, เอกสาร, ตั๋ว Jira หรือ bookmark manager มักเจ๊งเมื่อยังเป็นแบบ wrapped การ unwrap ให้ URL ที่สะอาดและพกพาได้ทุกที่
- เห็น tracking ที่แปะมาด้วย — SafeLink มี parameter อย่าง data, reserved และตัวระบุผู้รับแต่ละคน การเห็นมันเรียงออกมาบอกคุณว่า Microsoft บันทึกอะไรเวลาคุณคลิก และคุณกำลังตัดอะไรออกเมื่อแชร์ลิงก์ที่สะอาด
- จับ phishing หน้าตาเหมือนได้ทันที — เครื่องมือไม่ได้แค่ decode แต่ยังตรวจปลายทางหา IP-literal host, โดเมน punycode ที่ขึ้นต้นด้วย xn--, subdomain ซ้อนลึก และ payload แบบ double-encoding ซึ่งเป็นลายเซ็นคลาสสิกของลิงก์เก็บ credential
- ทุกอย่างอยู่บนเครื่องคุณ — ไม่มีการส่งข้อมูลไปเซิร์ฟเวอร์ ไม่มี logging การ decode เกิดขึ้นในเบราว์เซอร์ล้วน ๆ ซึ่งสำคัญมากเวลาจัดการลิงก์จากเหตุการณ์ security ที่กำลังเกิดขึ้นจริง
- ประหยัดเวลาตอน triage — แทนที่จะจ้อง URL ยาว 400 ตัวอักษรแล้ว decode มือผ่าน console คุณได้ปลายทาง metadata และผลตรวจ red flag ในแวบเดียว
ฟีเจอร์หลัก
| ฟีเจอร์ | ทำอะไร |
|---|---|
| วางครั้งเดียว decode ทันที | ดึงปลายทางต้นทางจาก URL safelinks.protection.outlook.com ใด ๆ ออกมาทันที |
| แสดง region prefix | แสดง prefix อย่าง nam, eur01, apc ที่บอกว่าเมลถูกสแกนจาก region ไหน |
| แสดงรายการ tracking parameters | decode และแสดง parameter อย่าง url, data, reserved แยกกันชัดเจน |
| Red flags ของ phishing | ตั้งธง IP-literal host, punycode ลอกแบบ, subdomain ลึก และ double encoding ทีละลิงก์ |
| รองรับหลายลิงก์ | วางลิงก์ที่ถูกห่อหลายอันพร้อมกันได้ แต่ละอันถูกวิเคราะห์แยกกัน |
| ทำงาน client-side เต็มรูปแบบ | การ parse และตรวจสอบทั้งหมดเกิดในเบราว์เซอร์ ไม่มีการอัปโหลดหรือบันทึกใด ๆ |
- ใช้ได้กับ Outlook ทุกรูปแบบ — Outlook ส่วนบุคคล, Microsoft 365 และ Exchange Online protection ผลิต SafeLink ในรูปทรง wrapper เดียวกัน วางครั้งเดียวจัดการได้หมด
- Red flags มีคำอธิบาย ไม่ใช่แค่ตั้งธง — คำเตือนแต่ละอันระบุหมวดของมัน IP host, punycode, subdomain ลึก, double encoding ทำให้คุณรู้ว่าทำไมลิงก์นี้ถึงน่าสงสัย
- ไม่ต้องตั้งค่าอะไรเลย — ไม่มี settings ให้ปรับ ไม่มี account ให้สมัคร วาง อ่าน คัดลอก
วิธีใช้งาน
- คัดลอกลิงก์ที่ถูกห่อ — ใน Outlook ให้คลิกขวาที่ลิงก์แล้วเลือก "Copy link" หรือคัดลอกจาก email source ถ้าข้อความที่เห็นเป็น URL ยาวเต็มอยู่แล้ว จุดสังเกตคือมี safelinks.protection.outlook.com อยู่ใน string นั่นเอง
- วางลงใน Safelink Decoder — เปิดเครื่องมือ Safelink Decoder แล้ววาง URL ลงในช่อง input รองรับทั้งลิงก์เดียวและหลายลิงก์ที่วางพร้อมกัน โดยวิเคราะห์แยกกันทีละอัน
- อ่านปลายทางต้นทาง — เป้าหมายที่ถอดออกมาแล้วจะแสดงทันที พร้อมคัดลอกไปใช้ นี่คือ URL ที่ผู้ส่งตั้งใจให้คุณไปตั้งแต่แรก
- ตรวจ region prefix และ tracking parameters — เครื่องมือแยก wrapper ออกเป็นส่วน ๆ ให้เห็นว่า region ไหนสแกนเมลนี้ และมี tracking parameters อะไรติดมากับการคลิกบ้าง
- ดูแผง red flags ก่อนคลิก — ถ้าปลายทางแสดง IP-literal host, punycode ลอกแบบ, subdomain ลึก หรือ double encoding ให้ถือว่าลิงก์เป็นอันตราย และยืนยันผ่านช่องทางอื่นก่อนเสมอ
SafeLink ซ่อนอะไร (และเพิ่มอะไร)
SafeLink มีเหตุผลที่ดี: Microsoft เขียน URL ทุกตัวใหม่เพื่อให้การคลิกถูกสแกนตอนคลิก บล็อกปลายทางที่เป็นอันตรายได้แม้อีเมลถูกส่งไปแล้ว แต่การเข้าใจโครงสร้าง wrapper คือสิ่งที่ทำให้คุณมองทะลุมันได้ ลิงก์ที่ถูกห่อทั่วไปหน้าตาประมาณนี้
https://nam.safelinks.protection.outlook.com/?url=https%3A%2F%2Fexample.com%2Flogin&data=05%7C02%7C&reserved=0
มีสามส่วนที่สำคัญ หนึ่ง คือ region prefix — nam สำหรับอเมริกาเหนือ, eur01 สำหรับยุโรป, apc สำหรับเอเชียแปซิฟิก — บอกว่าเมลถูกสแกนที่ไหน สอง คือ parameter url ซึ่งบรรจุปลายทางต้นทางทั้งหมดที่ถูก percent-encode จนกลายเป็น string อ่านไม่ออก สาม คือ tracking parameters (data, reserved และอื่น ๆ) ที่โยงการคลิกเข้ากับอีเมลและผู้รับคนนั้น ๆ เมื่อ unwrap parameter url ออกมา ปลายทางจะกลับคืน
https://example.com/login
ตรงนี้แหละที่คุณค่าด้านความปลอดภัยปรากฏชัด ลองดูว่า decoder เจออะไรในลิงก์หลอกสักอัน สมมติปลายทาง decode ออกมาเป็น http://203.0.113.77/paypa1-secure.example.com.secure-login.xn--pypal-4ve.com/verify?id=1%253A4423 red flag แต่ละอันเล่าเรื่องของตัวเอง IP-literal host แปลว่าไม่มีชื่อโดเมนจริงเลย — ธนาคารและบริการชำระเงินไม่มีวันส่งคุณไป IP เปล่า ๆ ช่วง punycode (xn--) decode ออกมาเป็นอักษรที่ไม่ใช่ ASCII ซึ่งถูกออกแบบให้หน้าตาเหมือนแบรนด์คุ้นเคย อันนี้คือ homoglyph ของคำว่า "paypal" subdomain ที่ซ้อนกัน ฝังโดเมนจริงที่จดทะเบียน (secure-login ในกรณีนี้) ไว้ใต้ชั้นบุ๊งสามชั้นที่จงใจเลือกมาให้ paypa1-secure เป็นส่วนที่ตาคุณจับได้ก่อน และ fragment ที่ถูก encode ซ้ำ (%253A แทนที่จะเป็น %3A) เป็นเทคนิคลักลอบอักขระผ่าน filter ที่ decode รอบเดียว — เว็บไซต์ปกติแทบไม่มีทางผลิตมันออกมา
ลิงก์ที่ถูกห่อยังซ่อนเรื่องธรรมดากว่านั้นด้วย: มันตัด anchor fragment ทิ้ง อาจหมดอายุหรือใช้ไม่ได้เมื่อโครงสร้างสแกนเนอร์เปลี่ยน และเปลี่ยนลิงก์ 40 ตัวอักษรให้เป็นบรรทัด 400 ตัวอักษรที่ตัดข้ามห้าแถวในคอมเมนต์ของตั๋ว นิสัยที่มัดทุกอย่างนี้เข้าด้วยกันง่ายมาก — decode ก่อนคลิก ถ้าปลายทางดูผิด ให้ยืนยันกับผู้ส่งผ่านช่องทางอื่นแทนที่จะเชื่อข้อความลิงก์ที่สวยงาม เครื่องมือ URL Parser เป็นตัวช่วยที่ดีสำหรับตรวจ URL ที่ไม่ใช่ SafeLink ด้วยจิตวิญญาณเดียวกัน ส่วน Hash Type Identifier ช่วยได้เวลาไฟล์แนบต้องสงสัยร่วมกับลิงก์ด้วย
กรณีใช้งานจริง
1. ทำความสะอาดลิงก์สำหรับเอกสารและตั๋วงาน
เมื่ออีเมลมีลิงก์ที่ทีมต้องเอาไปใส่ใน runbook, หน้า wiki หรือตั๋ว Jira การวางแบบ wrapped รับประกันความลำบาก: ลิงก์ยาวมหึมา อาจ resolve ไม่ได้จากเครือข่ายนอกองค์กร และไม่เห็นอะไรอ่านรู้เรื่องใน plain text เลย decode ก่อนแล้ววางปลายทางที่สะอาด เอกสารของคุณจะพกพาได้ทุกที่ เรื่องนี้ยังสำคัญกับ QR code ที่สร้างจากลิงก์ในอีเมล และ automation ที่กิน URL เป็น input ด้วย
2. การ triage อีเมลหลอก
พนักงานที่ใส่ใจความปลอดภัยและ staff สาย help-desk ได้รับคำถามแบบ "ลิงก์นี้จริงไหม?" ตลอดเวลา แทนที่จะคลิกแล้วสวดมนต์ ให้เอา URL ที่ถูกห่อไปวางใน decoder ปลายทาง region ที่สแกน และ red flags ทุกอย่างโผล่ในไม่กี่วินาที IP host เปล่าหรือ punycode ลอกแบบจบการสอบสวนก่อนที่เบราว์เซอร์จะถูกเปิดด้วยซ้ำ ข้อควรระวังหนึ่งข้อ: การ decode คือการวิเคราะห์ ไม่ใช่การอนุมัติ — ห้ามไปต่อที่ปลายทางของลิงก์ที่โดนตั้งธง และรายงานผ่านช่องทาง security ขององค์กร
3. การ escalate เรื่อง support
เมื่อผู้ใช้รายงานว่า "ลิงก์ในอีเมลใช้ไม่ได้" URL ที่ถูกห่อมักเป็นตัวปัญหา มันอาจอ้างถึงโดเมน tracking ที่เว็บปลายทางบล็อก หรือถูกตัดขาดระหว่างทาง ขอ URL ที่ถูกห่อมา decode แล้วคุณจะเห็นว่าปลายทางจริงใช้ได้หรือไม่ wrapper ถูกทำให้เสียหรือเปล่า และลิงก์ที่ถูกต้องควรหน้าตาเป็นอย่างไร คำถามคลุมเครือแบบ "ใช้ไม่ได้อ่ะ" กลายเป็นตั๋วที่แก้จบในสองนาที
4. การอบรมด้าน security awareness
วิธีสอนเรื่องลิงก์ที่ถูกห่อที่เร็วที่สุดคือปล่อยให้คนอื่นๆ ได้ unwrap เอง ชวนทีมดู SafeLink จริงจากกล่องจดหมายของตัวเอง decode พร้อมกัน แล้วเดินผ่าน region prefix ปลายทางที่ถูก encode และ tracking parameters ทีละอัน การเฉลยว่า Microsoft บันทึกว่าใครคลิกอะไรเมื่อไหร่ — ความจริงข้อนี้กระแทกใจคนฟังหนักกว่าสไลด์ใด ๆ จับคู่กับเครื่องมือ PII Redactor เพื่อโชว์ว่าข้อมูลส่วนบุคคลเดินทางในอีเมลเดียวกันนี้มากแค่ไหน
แนวทางปฏิบัติที่ดีที่สุด
- decode ก่อนแชร์ลงแชทหรือเอกสาร — ลิงก์ที่ถูกห่อเป็นภาระนอก Outlook วางปลายทางที่ถอดแล้วเสมอ เพื่อให้ลิงก์รอดจากการเปลี่ยน context
- ถือว่า red flag ทุกอันเรื่องจริง — หนึ่งคำเตือนน่าสนใจ สองอันขึ้นไปคือ phishing เกือบแน่นอน IP host และ punycode ลอกแบบเพียงอย่างเดียวก็เหตุผลพอให้หยุดคลิก
- ห้ามกรอก credential ผ่านลิงก์ที่ถูกห่อ — ถ้าหน้าเว็บมาถึงคุณผ่าน wrapped URL ที่โดนตั้งธง ปิดแท็บทิ้ง แล้วเข้าเว็บด้วยการพิมพ์ที่อยู่ที่รู้จักแทน
- จับตา double encoding เป็นพิเศษ — ลำดับ %25 ในปลายทางพบได้ยากใน traffic ปกติแต่พบบ่อยใน payload ที่หลบ filter
- ดูปลายทาง ไม่ใช่ข้อความลิงก์ — email client แสดงข้อความอะไรก็ได้ที่ผู้ส่งเลือก มีแต่ parameter url ที่ถอดแล้วเท่านั้นที่บอกว่าการคลิกพาคุณไปที่ไหนจริง ๆ
- รักษานิสัย client-side ไว้ — สำหรับลิงก์จากเหตุการณ์ที่กำลังดำเนินอยู่ ใช้เครื่องมือที่ไม่ส่ง URL ออกไป ซึ่งเป็นเหตุผลที่ decoder ตัวนี้รันในเบราว์เซอร์ล้วน ๆ
เริ่มใช้ Safelink Decoder ได้เลย
ลิงก์ที่ถูกห่ออันถัดไปจะมาถึงกล่องจดหมายของคุณภายในไม่กี่นาที ฉะนั้นฝึกนิสัยนี้ตั้งแต่วันนี้: เปิดเครื่องมือ Safelink Decoder ฟรี วาง SafeLink สักอัน แล้วดูปลายทางต้นทาง region prefix, tracking parameters และผลตรวจ red flag ในจอเดียว ไม่ต้องสมัคร ไม่มีการอัปโหลด ไม่ต้องรอ — decode ก่อน แล้วค่อยคลิก
เครื่องมือที่เกี่ยวข้องที่คุณอาจสนใจ
- URL Parser — แยก URL ทั่วไปที่ไม่ใช่ SafeLink เป็น host, path และ query parameters เพื่อตรวจก่อนคลิกในจิตวิญญาณเดียวกัน
- PII Redactor — ลบอีเมล เบอร์โทร และตัวระบุตัวตนออกจากข้อความก่อนวางลงตั๋วหรือโน้ตที่แชร์กัน
- Hash Type Identifier — ระบุ hash string ที่ไม่รู้จักซึ่งพบระหว่างการ triage phishing และ malware
คำถามที่พบบ่อย
ถ: การวางลิงก์ที่ถูกห่อลงในเครื่องมือนี้ปลอดภัยไหม?
ตอบ: ปลอดภัย การ decode ทำงาน 100% ในเบราว์เซอร์ของคุณ URL และปลายทางที่ฝังไว้ไม่เคยออกจากเครื่อง และเครื่องมือยังใช้ได้แม้ตัดอินเทอร์เน็ต ไม่มีการบันทึกหรืออัปโหลดใด ๆ
ถ: เครื่องมือบอกได้ไหมว่าลิงก์เป็นอันตรายแน่นอน?
ตอบ: ไม่มีเครื่องมือไหนพิสูจน์ได้ว่าลิงก์ปลอดภัย decoder แสดงปลายทางจริงและตั้งธงรูปแบบ phishing ที่มั่นใจสูง เช่น IP-literal host, punycode ลอกแบบ, subdomain ลึก และ double encoding แต่ปลายทางที่หน้าตาสะอาดก็ยังเป็นหน้า phishing ที่เพิ่งสร้างได้ red flag แปลว่าหยุด ส่วนไม่มีธงแปลว่าคุณรู้แล้วว่ากำลังจะคลิกไปที่ไหน
ถ: ทำไมลิงก์เดียวกันถึงหน้าตาต่างกันในแต่ละผู้รับ?
ตอบ: SafeLink ฝัง tracking data เฉพาะตัวผู้รับไว้ใน parameter data และ reserved และ region prefix ต่างกันตามที่เมลถูกสแกน ปลายทางต้นทางใน parameter url เหมือนกันทุกอัน — ส่วนนั้นแหละที่ควรเปรียบเทียบ
ถ: การ decode ทำให้ระบบความปลอดภัยอีเมลของบริษัทอ่อนแอลงไหม?
ตอบ: ไม่ การเขียนลิงก์ใหม่เกิดตอนส่งมอบเมล และการสแกนตอนคลิกเกิดฝั่ง Microsoft เมื่อมีคนเปิด wrapped URL การ decode เพื่อตรวจไม่ได้กระตุ้นการสแกนนั้นและไม่ลดทอน protection ใด ๆ — มันแค่แสดงให้เห็นว่าใน wrapper มีอะไรอยู่ข้างใน
ถ: ถ้าลิงก์ไม่ใช่ SafeLink wrapper ล่ะ?
ตอบ: เครื่องมือนี้ unwrap เฉพาะ URL ของ safelinks.protection.outlook.com ส่วน URL ทั่วไปที่อยากตรวจ เช่น ลิงก์ tracking ยาว ๆ, redirect target หรือ query string แปลก ๆ ให้ใช้เครื่องมือ URL Parser ซึ่งแยก URL ใด ๆ ออกเป็นองค์ประกอบให้ครบ
ถอดรหัสอย่างมีความสุข!