SSH Key Fingerprint Checker: ตรวจสอบ host key ก่อนเชื่อใจเซิร์ฟเวอร์ทุกครั้ง
ใช้ SSH Key Fingerprint Checker ถอดรหัส SSH public key (RSA, Ed25519, ECDSA) ในเบราว์เซอร์ของคุณ คำนวณ fingerprint ทั้ง SHA256 และ MD5 แล้วเทียบกับค่า known-good ก่อนเชื่อใจเซิร์ฟเวอร์ใด ๆ
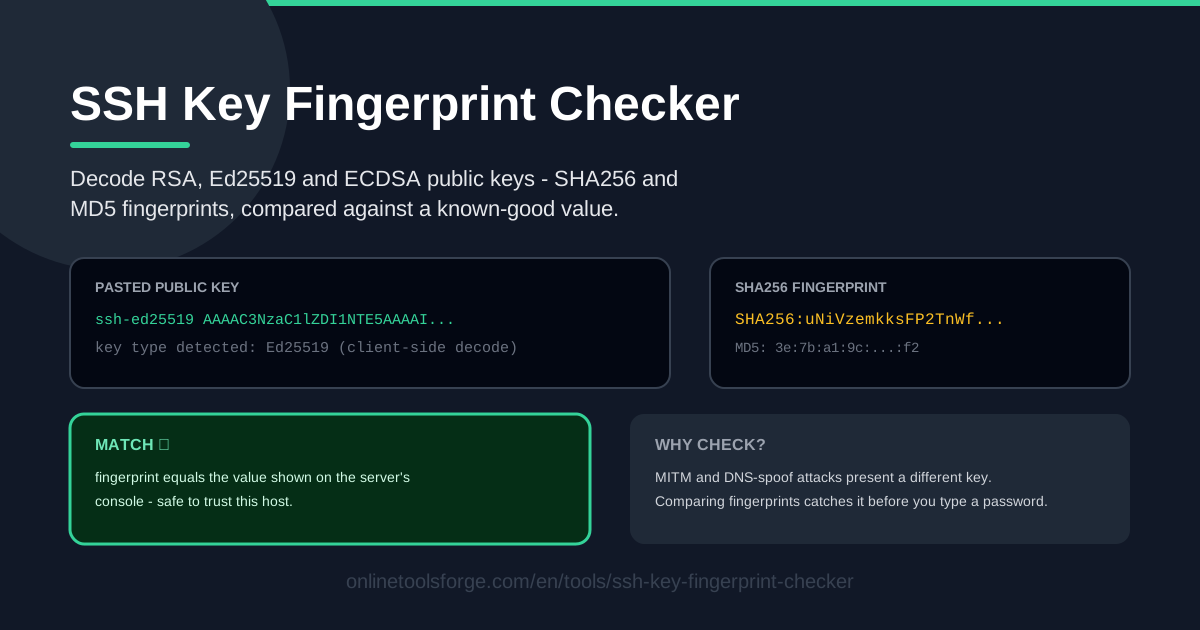
Table of Contents
ทุกการเชื่อมต่อ SSH เริ่มต้นด้วยการไว้วางใจ เมื่อ terminal ถามว่าต้องการเชื่อมต่อต่อหรือไม่ ที่จริงแล้วมันกำลังถามว่าคุณเชื่อหรือไม่ว่าเครื่องปลายทางนั้นคือเซิร์ฟเวอร์ที่คุณตั้งใจจะเข้าไปจริง ๆ และ SSH Key Fingerprint Checker เปลี่ยนการเดาเรื่องนี้ให้กลายเป็นการตรวจสอบที่ใช้เวลาไม่ถึงสามสิบวินาที
เครื่องมือนี้ถอดรหัส public key แบบ RSA, Ed25519 และ ECDSA ทำงานทั้งหมดในเบราว์เซอร์ของคุณ เพียงวาง key ลงไปก็จะได้ fingerprint ทั้งแบบ SHA256 และ MD5 ทันที เพื่อนำไปเทียบกับค่า known-good ก่อนที่คุณจะพิมพ์รหัสผ่านหรือ passphrase ใด ๆ ไม่มีการอัปโหลด ไม่ต้องสมัครบัญชี และไม่ต้องจำไวยากรณ์ command line
บทความนี้จะพาไปดูว่าทำไมการตรวจ fingerprint จึงสำคัญ วิธีใช้เครื่องมือทีละขั้นตอน fingerprint พิสูจน์อะไรได้จริง และนิสัยที่ช่วยรักษาความปลอดภัยของการเชื่อมต่อ SSH ให้ทั้งทีม
ทำไมต้องใช้ SSH Key Fingerprint Checker?
-
จับ man-in-the-middle ได้ก่อนที่คุณจะพิมพ์รหัสผ่าน ผู้โจมตีที่ดัก traffic SSH ของคุณจะส่ง host key ของตัวเองมาแทน แล้วหวังว่าคุณจะกดผ่านข้อเตือนไปเฉย ๆ การเทียบ fingerprint กับค่าจริงจะเปิดโปงการสลับ key ทันที
-
รองรับ key ทั้งสามประเภทที่นิยมใช้ ทั้ง RSA, Ed25519 และ ECDSA ถอดรหัสได้ถูกต้อง ตั้งแต่เซิร์ฟเวอร์รุ่นเก่าไปจนถึง cloud instance ที่เพิ่งสร้างเสร็จ
-
แสดงทั้งฟอร์แมตใหม่และเก่า ได้ทั้ง fingerprint แบบ SHA256 ที่ OpenSSH รุ่นใหม่แสดง และแบบ MD5 คั่นด้วย colon แบบเดิม จึงเทียบกับค่าที่ provider console พิมพ์ออกมาได้ไม่ว่าจะฟอร์แมตไหน
-
เทียบค่าได้ง่ายดาย วาง known-good fingerprint ไว้ข้างค่าที่คำนวณได้ แล้วอ่านผลว่า match หรือ mismatch ได้ชัดเจน ไม่ต้องเพ่งเทียบอักขระที่ดูไร้ความหมายจากสองหน้าจอ
-
key ของคุณอยู่กับเครื่องคุณ การถอดรหัสและ hashing ทำงานในเบราว์เซอร์ล้วน ๆ ซึ่งสำคัญมากในตอนที่คุณกำลังจัดการ host key ของ production
-
ไม่ต้องติดตั้งอะไรเลย ไม่ต้องจำ flag ของ ssh-keygen และไม่ต้องหา terminal บนเครื่องที่ล็อกสิทธิ์ไว้ แท็บเบราว์เซอร์ที่เปิดอยู่แล้วก็เพียงพอ
คุณสมบัติหลัก
| คุณสมบัติ | สิ่งที่ทำ |
|---|---|
| ตรวจจับประเภท key | วาง public key แบบ RSA, Ed25519 หรือ ECDSA แล้วเครื่องมือระบุประเภทให้โดยอัตโนมัติ |
| SHA256 fingerprint | คำนวณฟอร์แมต SHA256:Base64 สมัยใหม่ที่ OpenSSH รุ่นปัจจุบันและ provider dashboard ส่วนใหญ่ใช้ |
| MD5 fingerprint | สร้างฟอร์แมตเดิมคือ MD5 คั่นด้วย colon เป็นเลขฐานสิบหก สำหรับเซิร์ฟเวอร์และ console รุ่นเก่า |
| เทียบกับ known-good | วาง fingerprint ที่เชื่อถือได้แล้วรับผลว่า match หรือ mismatch อย่างชัดเจน ไม่กำกวม |
| ถอดรหัสฝั่ง client | key ถูกถอดรหัสและ hash ในเบราว์เซอร์ของคุณ ไม่มีข้อมูลใดออกจากเครื่อง |
| ผลลัพธ์ทันที | fingerprint ปรากฏทันทีที่วาง key ไม่มีการอัปโหลดและไม่ต้องรอ |
มีรายละเอียดที่น่าสังเกตอยู่บ้าง:
- เอาต์พุตสองฟอร์แมตสำคัญกว่าที่คิด runbook, คอมเมนต์ใน ticket และ console รุ่นเก่ายังอ้างค่า MD5 กันอยู่มาก การมีทั้งสองฟอร์แมตเคียงกันช่วยป้องกันสัญญาณเตือนผิด ๆ ที่เกิดจากการเทียบกันคนละฟอร์แมต
- ผลการเทียบออกแบบให้อ่านรู้เรื่องในแวบเดียว ชัดเจนทั้งกรณี match และ mismatch ทำให้การตัดสินใจว่าจะเชื่อมต่อต่อหรือหยุดใช้เวลาเพียงไม่กี่วินาที
วิธีใช้งาน SSH Key Fingerprint Checker
-
หา fingerprint จาก console ของเซิร์ฟเวอร์ ก่อนเชื่อมต่อ ให้ดึงค่าที่เชื่อถือได้จากช่องทาง out-of-band เช่น dashboard ของ cloud provider, recovery console หรือเอกสารตอน provisioning ค่าอ้างอิงนี้คือหมุดหมายของทุกอย่างที่ตามมา
-
วาง key ลงในเครื่องมือ เปิดเครื่องมือแล้ววาง public key ของคุณหรือ host public key ของเซิร์ฟเวอร์ (ปกติอยู่ใน /etc/ssh บนเซิร์ฟเวอร์ หรือดึงได้ผ่าน provider console) ระบบจะตรวจจับประเภทและถอดรหัสให้ในเบราว์เซอร์
-
วางค่า known-good นำ fingerprint จากขั้นตอนที่ 1 มาใส่ในช่องเทียบค่าตามที่แสดงเลย เพราะ SHA256 กับ MD5 หน้าตาต่างกันมาก ต้องเทียบด้วยฟอร์แมตเดียวกันเท่านั้น
-
อ่านผล match ถ้า match แปลว่า key ตรงกับที่คุณคาดหวัง ส่วน mismatch แปลว่ามีบางอย่างเปลี่ยนไปและต้องสอบสวนก่อนจะไปต่อ
-
เชื่อมต่อหรือหยุด ถ้า match ก็เชื่อมต่อด้วยความมั่นใจ ถ้า mismatch ให้หยุดทันที ห้ามใส่ credential ใด ๆ แล้วสอบสวนว่าเซิร์ฟเวอร์ถูก build ใหม่หรือการเชื่อมต่อกำลังถูกดักอยู่หรือไม่
Fingerprint พิสูจน์อะไรได้จริง
Key คือตัวตน fingerprint คือบทสรุปของมัน SSH public key คือก้อนข้อมูลยาวหลายร้อยอักขระ ส่วน fingerprint คือ hash สั้น ๆ ที่คำนวณจากก้อนข้อมูลนั้น SHA256 ให้ผลลัพธ์ 43 อักขระ Base64 ขณะที่ MD5 ให้ 16 ไบต์เลขฐานสิบหกคั่นด้วย colon ความเป็นไปได้ที่ key สองตัวที่ต่างกันจะให้ fingerprint เดียวกันแทบเป็นศูนย์ จึงเทียบกันที่ฟอร์มสั้นได้อย่างปลอดภัย คุณไม่ได้เทียบ key ทั้งก้อน แต่เทียบบทสรุปเฉพาะตัวของมัน
SHA256:Base64 คือฟอร์แมตใหม่ ส่วน MD5:colon คือของเดิม OpenSSH เปลี่ยนค่าเริ่มต้นจาก MD5 เป็น SHA256 ตั้งแต่เวอร์ชัน 6.8 ในปี 2015 ทั้งสองฟอร์แมต hash มาจาก key เดียวกัน ดังนั้น key หนึ่งตัวจึงมี fingerprint หนึ่งค่าต่อหนึ่งฟอร์แมตเท่านั้น เป็นมุมมองของตัวตนเดียวกัน ไม่ใช่ข้ออ้างสองแบบ เมื่อ provider แสดง MD5 แต่ terminal แสดง SHA256 ทั้งคู่ถูกต้องทั้งคู่ เพียงแค่ต้องเทียบในฟอร์แมตเดียวกัน ซึ่งเป็นเหตุผลที่เครื่องมือนี้คำนวณให้ทั้งสองแบบ
ค่าที่เชื่อถือได้ต้องมาจากที่อื่นที่ไม่ใช่การเชื่อมต่อนั้นเอง นี่คือหัวใจสำคัญที่สุด fingerprint ที่ดึงผ่านการเชื่อมต่อเดียวกับที่กำลัง verify อยู่ไม่พิสูจน์อะไรเลย เพราะผู้โจมตียินดีเสียบค่าที่ตรงกันให้เอง ค่าอ้างอิงต้องมาจากช่องทาง out-of-band เช่น web console ของ provider, อีเมลหรือ ticket ตอน provision หรือหน้าจอใน datacenter พอ verify ครั้งแรกได้แล้ว ไฟล์ known_hosts จะกลายเป็นบันทึกในเครื่องของคุณ และข้อเตือนในภายหลังที่ขัดกับบันทึกนั้นจึงมีความหมาย
การโจมตี man-in-the-middle บน SSH หน้าตาเป็นแบบนี้ คุณเชื่อมต่อไปยังเซิร์ฟเวอร์ที่คิดว่าใช่ แต่ผู้โจมตีดัก traffic ผ่าน DNS ที่ถูกแก้, เครือข่ายที่ไม่น่าเชื่อถือ หรือ ARP spoofing แล้วส่ง host key ของตัวเองมาแทน client ของคุณจะเตือนคุณ ถ้าคุณกดยอมรับ ทุก keystroke, รหัสผ่าน และ passphrase จะไหลผ่านมือผู้โจมตีทั้งหมด การเทียบ fingerprint คือแนวป้องกันที่การโจมตีแบบนี้ข้ามไม่ได้ เพราะ key ของผู้โจมตีให้ fingerprint ต่างออกไป และการคุมเครือข่ายก็เปลี่ยนข้อเท็จจริงนี้ไม่ได้เลย
การตรวจในเบราว์เซอร์ปลอดภัยโดยการออกแบบ เพราะการถอดรหัสและ hashing เกิดขึ้นใน JavaScript บนเครื่องของคุณเอง เครื่องมือจึงไม่เห็น key ของคุณเลย ไม่มี endpoint สำหรับอัปโหลดให้ถูกโจมตี และไม่มี log ฝั่ง server ที่อาจทำให้ key รั่วไหล คุณได้ความเข้มงวดแบบ ssh-keygen -l ในรูปของหน้าเว็บที่สะดวกที่สุด
กรณีการใช้งานจริง
เชื่อมต่อ VPS เครื่องใหม่เป็นครั้งแรก
คุณเพิ่งสร้าง instance และ provider แสดง host key fingerprint ไว้ในสรุปการสร้าง ก่อนพิมพ์คำสั่ง ssh ครั้งแรก ให้เทียบค่าที่ client แสดงตอนเชื่อมต่อครั้งแรกกับค่าอ้างอิงนั้น การใช้เวลาสามสิบวินาทีช่วยกำจัดช่วงเวลา "กดยอมรับ key ที่ไม่รู้จัก" ซึ่งเป็นจังหวะที่การดักจับแทรกตัวได้ง่ายที่สุด
ตรวจสอบ key ที่เพื่อนร่วมงานส่งมาให้
เพื่อนร่วมงานวาง public key ลงในแชทแล้วขอให้คุณเพิ่มเข้าไฟล์ authorized_keys key แบบสาธารณะแชร์กันได้อย่างปลอดภัย แต่การพิมพ์ผิดหรือถูกตัดขาดก็เกิดขึ้นได้ ขอให้เขาส่ง fingerprint มาพร้อม key แล้วถอดรหัสฝั่งคุณเพื่อยืนยันว่าตรงกันก่อนแตะไฟล์บนเซิร์ฟเวอร์
Deploy key สำหรับ CI
Deploy key ใน pipeline มอบสิทธิ์ SSH เข้าเซิร์ฟเวอร์หรือสิทธิ์เขียน repository เวลา audit key เหล่านี้ fingerprint คือสิ่งที่จับต้องได้ ให้ verify ว่า key ที่เก็บใน CI secret manager ตรงกับ fingerprint ที่บันทึกไว้ตอนสร้าง key เพื่อไม่ให้ key ที่ถูกสลับหรือ key เก่าหลุดรอดไปกับ deployment โดยไม่มีใครสังเกต
ตรวจ audit ไฟล์ authorized_keys
เซิร์ฟเวอร์สะสมรายการใน authorized_keys เพิ่มขึ้นเรื่อย ๆ ตามกาลเวลา fingerprint ทำให้การเก็บกวาดเป็นเรื่องจริงจังได้ ถอดรหัสทุกรายการ บันทึก fingerprint ของแต่ละตัว แล้วเทียบกับทะเบียนว่าใครควรมีสิทธิ์เข้าถึง รายการไหนระบุเจ้าของไม่ได้ให้ลบออกแล้วทวงถามให้ provision ใหม่
แนวทางปฏิบัติที่ดีที่สุด
-
หาค่าอ้างอิงแบบ out-of-band เสมอ console ของ provider และ ticket ตอน provision เป็นแหล่งที่ดี ส่วนการดึงผ่านการเชื่อมต่อที่กำลัง verify อยู่นั้นไม่ใช่
-
เลือก SHA256 แทน MD5 เมื่อมีให้เลือกทั้งคู่ MD5 ยังจำเป็นสำหรับเทียบเอกสารเก่า แต่ถ้าจะบันทึกไว้สำหรับอนาคตให้ใช้ SHA256 ซึ่งเป็นค่าที่ client รุ่นใหม่แสดง
-
ถือว่า mismatch คือ incident ไม่ใช่เรื่องน่ารำคาญ อย่าลบ known_hosts เพื่อให้ข้อเตือนหายไปเฉย ๆ ให้ถามว่าเซิร์ฟเวอร์ถูก rebuild หรือ DNS เปลี่ยนหรือเปล่า ถ้าอธิบายไม่ได้ให้ escalate ต่อไป
-
ลบรายการเก่าใน known_hosts fingerprint เก่าของเครื่องที่ปลดระวางแล้วทำให้ไฟล์รกและค่อย ๆ ฝึกให้คุณเมินข้อเตือน เมื่อเครื่องปลดหรือ rebuild ให้ปรับบันทึกอย่างตั้งใจ
-
บันทึก fingerprint ตั้งแต่ตอน provisioning เก็บค่าไว้ใน runbook หรือ password manager เมื่อสร้างเซิร์ฟเวอร์ แล้วการ verify ครั้งหน้าจะใช้เวลาไม่กี่วินาที
-
verify ซ้ำหลังเปลี่ยน infrastructure การ rebuild, ติดตั้ง OS ใหม่ หรือย้าย provider ล้วนสร้าง host key ใหม่ทั้งหมด ให้เช็ก fingerprint ใหม่ก่อนที่ทีมจะกลับมาเชื่อมต่อ
การตรวจ host key ใช้เวลาแค่สามสิบวินาทีแต่ป้องกันผลลัพธ์ร้ายแรงได้ SSH Key Fingerprint Checker ทำให้ทุกอย่างง่ายขึ้น วาง key อ่าน fingerprint ทั้งสองแบบ เทียบกับค่า known-good แล้วเชื่อมต่อหรือหยุดอย่างมั่นใจ ครั้งหน้าเมื่อข้อเตือนเรื่อง host key โผล่ขึ้นมา คุณจะรู้ทันทีว่าต้องทำอะไร
เครื่องมือที่เกี่ยวข้องที่คุณอาจสนใจ:
- SSH Config Generator — สร้าง config ฝั่ง client ของ SSH แบบราย host อย่างเป็นระเบียบโดยไม่ต้องแก้ไฟล์เอง
- Hash Generator — คำนวณ hash ของไฟล์และข้อความทั้ง SHA256, MD5 และอื่น ๆ เพื่อตรวจ integrity
- Password Generator — สร้างรหัสผ่านและ passphrase ที่แข็งแรงไม่ซ้ำกันสำหรับบัญชีและ secret ต่าง ๆ
ขอให้เชื่อมต่ออย่างปลอดภัยทุกครั้ง!
คำถามที่พบบ่อย
ถ: การวาง SSH public key ลงในเว็บเครื่องมือปลอดภัยหรือไม่? ตอบ: ปลอดภัยกับเครื่องมือนี้ เพราะ public key ไม่ใช่ความลับตั้งแต่แรกออกแบบ และ SSH Key Fingerprint Checker ถอดรหัสและ hash ทำงานทั้งหมดในเบราว์เซอร์ของคุณ ไม่มีการอัปโหลดหรือจัดเก็บที่ใด แต่ห้ามวาง private key ลงหน้าเว็บใด ๆ เด็ดขาด มีแต่ public key เท่านั้นที่ควรอยู่ในเครื่องมือนี้
ถ: ทำไม terminal กับ provider console ถึงแสดง fingerprint ต่างกันสำหรับเซิร์ฟเวอร์เครื่องเดียวกัน? ตอบ: เกือบทั้งหมดเป็นเรื่องของฟอร์แมต OpenSSH รุ่นใหม่แสดง SHA256:Base64 เป็นค่าเริ่มต้น ขณะที่ console และเอกสารรุ่นเก่ามักแสดง MD5 คั่นด้วย colon ทั้งคู่มาจาก key เดียวกันจึงถูกต้องทั้งสองค่า ให้คำนวณฟอร์แมตที่ตรงกัน (เครื่องมือนี้ให้ทั้งสองแบบ) แล้วเทียบด้วยฟอร์แมตเดียวกัน
ถ: ถ้า fingerprint ไม่ตรงกันต้องทำอย่างไร? ตอบ: หยุดทันทีและห้ามใส่ credential ใด ๆ mismatch แปลว่า host key เปลี่ยนหรือการเชื่อมต่อกำลังถูกดัก ให้ verify แบบ out-of-band เช่น เช็ก provider console ถามทีมว่าเซิร์ฟเวอร์ถูก rebuild หรือเปล่า และตรวจ DNS จะเชื่อมต่อใหม่ได้ก็ต่อเมื่ออธิบายที่มาของความไม่ตรงกันได้แล้วเท่านั้น
ถ: fingerprint ตรงกันรับประกันว่าเซิร์ฟเวอร์ปลอดภัยแล้วหรือยัง? ตอบ: มันรับประกันว่าคุณกำลังคุยกับเจ้าของ key ที่คุณคาดหวัง ซึ่งเอาชนะการดักจับและการ hijack DNS ได้ แต่ไม่ได้บอกอะไรเรื่องสุขภาพซอฟต์แวร์ของเซิร์ฟเวอร์ เครื่องที่ key ถูกต้องก็ยังรันแอปที่มีช่องโหว่ได้ การเช็ก fingerprint เป็นเพียงชั้นหนึ่งของการป้องกัน ไม่ใช่ทั้งหมด