URL Brand Impersonation Checker: วิธีจับ domain เลียนแบบแบรนด์ก่อนที่มันจะหลอกคุณ
ตรวจจับ domain ปลอมที่เลียนแบบแบรนด์ด้วย URL Brand Impersonation Checker - typosquatting, homoglyph, punycode และ TLD เสี่ยง ถูกจับได้ทั้งหมดแบบออฟไลน์ภายในไม่กี่วินาที
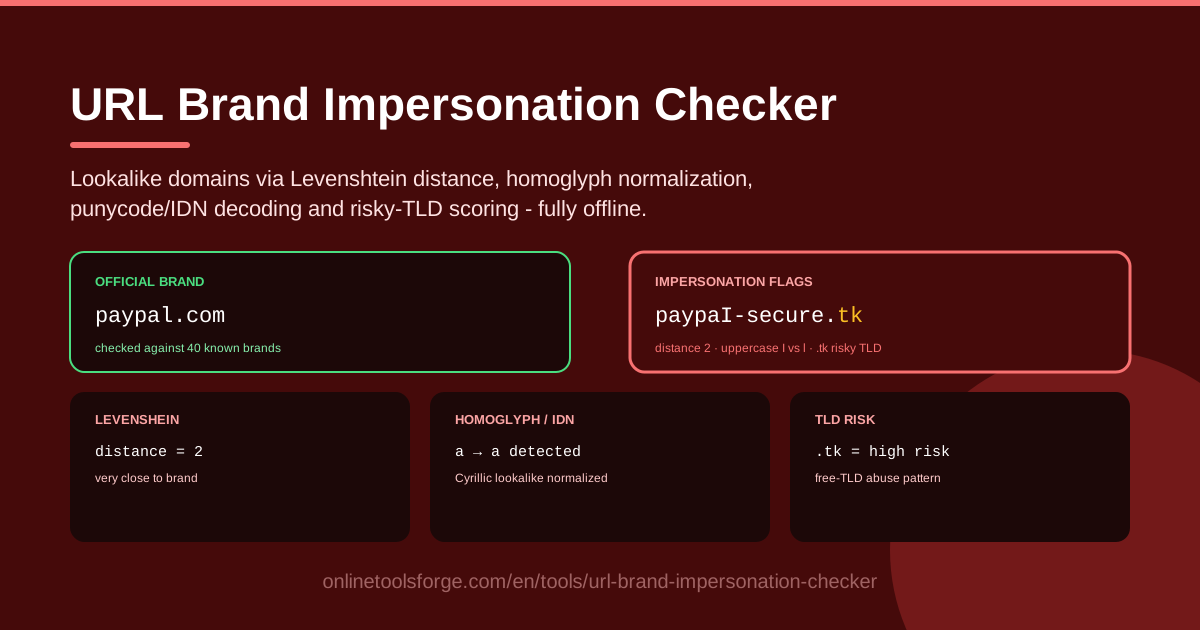
Table of Contents
คุณคลิกลิงก์ที่ดูเหมือนเว็บธนาคาร แดชบอร์ดคลาวด์ หรือร้านค้าออนไลน์ที่คุณชื่นชอบ ทุกอย่างดูเหมือนของจริงทั้งโลโก้ ฟอนต์ และถ้อยคำ แต่แล้วหน้า login ก็ส่งรหัสผ่านของคุณไปให้ผู้โจมตีอย่างเงียบ ๆ นี่คือ brand impersonation ที่เกือบทุกครั้งเริ่มต้นจากจุดเล็ก ๆ เพียงจุดเดียว นั่นคือ domain ที่เลียนแบบของจริง URL Brand Impersonation Checker ถูกสร้างขึ้นมาเพื่อเปิดโปงกลวิธีนี้ก่อนที่คุณจะสูญเสียอะไรที่มีค่าไป
ผู้โจมตีจด domain เลียนแบบกันเป็นวงกว้าง ไม่ว่าจะสลับตัวอักษรหนึ่งตัว ยืมอักษรซีริลลิกที่แสดงผลเหมือนอักษรละติน ซ่อนชื่อจริงไว้หลัง punycode หรือวางแผนทั้งหมดไว้บน TLD ราคาถูกที่แทบไม่มีการควบคุม ด้วยตาเปล่า domain เหล่านี้เกือบจะเหมือนของจริงเป๊ะ แต่สำหรับเครื่องมือแล้ว มันทิ้งร่องรอยที่วัดได้ ทั้งระยะห่างแบบ Levenshtein จากแบรนด์จริง อักษรที่ไม่ใช่ละตินใน label คำนำหน้า xn-- และ TLD ที่มีชื่อเสียงไม่ดี
URL Brand Impersonation Checker อ่านสัญญาณเหล่านี้พร้อมกันทั้งหมด และทำงานแบบ offline ล้วน ๆ ข้อมูลที่คุณวางลงไปไม่เคยออกจากเบราว์เซอร์ ในบทความนี้เราจะพาคุณไปดูวิธีใช้งาน แกะกายวิภาคของ domain เลียนแบบ และแบ่งปันนิสัยที่ช่วยให้คุณวิ่งนำการ phish ที่มาจาก domain เสมอ
ทำไมต้องใช้ URL Brand Impersonation Checker?
- จับ typosquatting ก่อนที่คุณจะกดคลิก การลืม เพิ่ม หรือสลับตัวอักษรเพียงตัวเดียวคือกลอุบายเก่าแก่ที่สุด และการให้คะแนน distance ทำให้มันมองเห็นได้ทันที
- เปิดโปง homoglyph ที่ตาคุณมองไม่เห็น อักษรซีริลลิก "а" แสดงผลเหมือน "a" ละตินทุกประการ แต่เป็นคนละอักษรกันโดยสิ้นเชิง การทำ normalization ช่วยถอดการปลอมตัวนี้ออก
- ถอดรหัส punycode ได้ทันที domain ที่ขึ้นต้นด้วย xn-- ซ่อนชื่อจริงที่อาจต่างจากที่แสดงใน address bar คนละเรื่อง
- ชั่งน้ำหนักความเสี่ยงของ TLD อย่างถูกต้อง extension อย่าง .tk และ .zip ปรากฏในแคมเปญ phishing มากผิดส่วนเมื่อเทียบกับสัดส่วนบนเว็บ และเครื่องมือจะให้คะแนนความเสี่ยงนั้นให้คุณ
- เปลี่ยนความรู้สึกให้เป็นตัวเลข แทนที่จะจ้อง URL แล้วเดาเอา คุณจะได้คะแนน distance ที่ชัดเจนและการ์ดสัญญาณที่เทียบกันและลงมือทำได้จริง
- ข้อมูลทั้งหมดอยู่บนเครื่องคุณ การวิเคราะห์ทั้งหมดรันในเบราว์เซอร์โดยไม่มีการเรียกเครือข่าย ซึ่งสำคัญมากเวลาคุณสืบสวนเรื่องที่อ่อนไหว
ฟีเจอร์หลัก
| ฟีเจอร์ | ทำอะไร |
|---|---|
| ตรวจจับ domain เลียนแบบ | ให้คะแนน domain ที่วางลงไปเทียบกับแบรนด์ที่รู้จักด้วย Levenshtein distance และตั้งธงรายการที่ใกล้เคียง |
| Homoglyph normalization | แปลงอักษรซีริลลิกและสคริปต์หน้าตาคล้ายกลับเป็นละตินก่อนทำการเปรียบเทียบ |
| ถอดรหัส punycode และ IDN | ขยาย label ที่ขึ้นต้นด้วย xn-- ออกเป็นชื่อจริง เพื่อให้เห็นการปลอมตัวชัดเจน |
| ให้คะแนน TLD ที่เสี่ยง | ให้น้ำหนักความเสี่ยงกับ extension ที่ถูกใช้โกงบ่อย เช่น .tk และ .zip |
| วิเคราะห์แบบ offline ทั้งหมด | ทุกการตรวจรันในเบราว์เซอร์ ไม่มี URL, query หรือ telemetry ถูกส่งออกไป |
มีรายละเอียดบางส่วนที่ควรดูใกล้ ๆ:
- Levenshtein distance นับว่าสองข้อความห่างกันกี่การแก้ไขระดับตัวอักษร "paypaI" ห่างจาก "paypal" เพียงการแก้ไขเดียว ซึ่งเป็นสัญญาณอันตรายที่สายตามนุษย์มองข้ามเสมอ
- การทำ homoglyph normalization ทำให้การเปรียบเทียบมองทะลุอักษรที่แค่ "วาด" ให้เหมือนละติน จัดการ IDN spoofing แบบคลาสสิกได้รอบด้าน
- ทุกสัญญาณแสดงแยกกัน คุณจึงรู้เสมอว่าอะไรทำให้ domain นี้ถูกตั้งธง ไม่ใช่แค่เชื่อคะแนนรวมแบบไม่เห็นที่มา
วิธีใช้ URL Brand Impersonation Checker
- วาง URL ที่น่าสงสัย คัดลอกลิงก์จากอีเมล ข้อความ QR code หรือเอกสารที่ต้องการตรวจ แล้ววางลงช่อง input เครื่องมือจะแยก registrable domain ที่แท้จริงออกมาให้อัตโนมัติ โดยไม่สน path และ query string ที่ผู้โจมตีใช้ตกแต่งให้ดูน่าเชื่อ
- ดูธง impersonation อีกไม่กี่วินาทีคุณจะรู้ว่า domain นี้ตรงกับแบรนด์ที่รู้จักหรือใกล้เคียงแค่ไหน ทุกธงที่ขึ้นคือข้อสรุปหลักของคุณ domain นี้กำลังเลียนแบบใครบางคนอยู่
- สำรวจสัญญาณ distance และ homoglyph อ่านคะแนน Levenshtein distance ถ้าห่างจากแบรนด์ใหญ่เพียงหนึ่งถึงสองการแก้ไข ให้สงสัยไว้ก่อน แล้วเช็กว่า homoglyph normalization เปลี่ยน domain หรือเปล่า ถ้ารูปแบบที่ normalize แล้วต่างจากที่คุณวางลงไป แปลว่า domain นี้กำลังสวมชุดปลอมตัวอยู่
- เช็กความเสี่ยง TLD อ่านสัญญาณ TLD ต่อไป ชื่อแบบ lookalike บน extension ฟรีหรือที่ถูกใช้โกงบ่อย น่ากลัวกว่าชื่อเดียวกันบน TLD หลักหลายเท่า และคะแนนจะบอกความต่างนั้นเป็นตัวเลขที่เทียบกันได้
- ตัดสินใจและรายงาน รวมสัญญาณทั้งหมดเป็นข้อสรุป ถ้ายืนยันแล้วว่าเป็น lookalike อย่ากดเข้าไป ให้รายงานไปยังช่องทาง abuse ของแบรนด์ที่ถูกเลียนแบบและผู้ให้บริการอีเมล แล้วส่งผลการตรวจให้ทีมงานหรือครอบครัว เพื่อไม่ให้ใครตกหลุมพรางเดียวกัน
กายวิภาคของ domain เลียนแบบ
การใช้เครื่องมือนี้ให้เต็มประสิทธิภาพ ควรเข้าใจก่อนว่ามันกำลังวัดอะไรอยู่ domain เลียนแบบพึ่งพากลวิธีที่ใช้กันมานานเพียงไม่กี่แบบ และทุกแบบทิ้งร่องรอยไว้ให้จับ
สัญญาณจาก Levenshtein distance distance คือสัญญาณหลักของเครื่องมือนี้ ลองดู "paypaI.com" ตัวอักษรสุดท้ายคือ I ตัวใหญ่ ไม่ใช่ l ตัวเล็ก แต่ในฟอนต์ส่วนใหญ่ทั้งสองดูเหมือนกันทุกประการ เมื่อวัดเป็นตัวอักษร domain นี้ห่างจาก "paypal.com" เพียงการแทนที่เดียว ระยะห่างหนึ่งแทบจะหมายความว่าเจตนาไม่ดีเสมอ เมื่อเป้าหมายคือแบรนด์ใหญ่ เพราะไม่มีใครจด domain ที่ห่างจากเครื่องหมายการค้าของคนอื่นเพียงกดแป้นเดียวโดยบังเอิญหรอก ส่วนระยะสองครอบคลุมตัวอักษรซ้ำ ตกหล่น และสลับตำแหน่ง ยิ่ง distance ต่ำ การเลียนแบบก็ยิ่งดูตั้งใจ
กลวิธี homoglyph และ IDN ยูนิโคดมีอักษรนับพันตัวที่แสดงผลเหมือนละตินแต่อยู่คนละ code point ตัวอย่างดัง ๆ คืออักษรซีริลลิก "а" (U+0430) ผู้โจมตีจด "pаypal.com" โดยใช้อักษรซีริลลิกตัวแรก แล้วใน address bar มันแยกจากของจริงไม่ออกเลย เมื่อจด domain แบบนี้ มันจะกลายเป็น punycode คือข้อความที่ขึ้นต้นด้วย xn-- เพราะ DNS พูดได้แค่ ASCII เท่านั้น คนส่วนใหญ่ไม่เคยถอดรหัสคำนำหน้านี้ ซึ่งก็คือจุดที่ผู้โจมตีหวังให้เป็นพอดี เครื่องมือนี้ทั้ง normalize homoglyph กลับเป็นละตินและถอดรหัส punycode ทำให้กลวิธีทั้งสองแบบยุบลงเป็นการเปรียบเทียบธรรมดา
รูปแบบ TLD ที่เสี่ยง บาง extension ถูก รวดเร็ว และแทบไม่มีใครควบคุม TLD ฟรีอย่าง .tk ครองสัดส่วน phishing ที่สูงผิดปกติมาอย่างยาวนาน รายใหม่อย่าง .zip และ .mov สร้างความสับสนเพราะหน้าตาเหมือนนามสกุลไฟล์ ส่วน .top, .xyz และ .click ที่ถูกจดเป็นกองก็หมุนเวียนผ่านแคมเปญโจรกรรมไปเรื่อย ๆ ไม่มี extension ไหนผิดฐานเพียงตัวมันเอง แต่เมื่อชื่อที่หน้าตาเหมือนแบรนด์ไปนั่งอยู่บน extension แบบนี้ ความเสี่ยงรวมพุ่งขึ้นอย่างชัดเจน ซึ่งเป็นสิ่งที่คะแนน TLD สะท้อนให้เห็น
การหลอกด้วย subdomain รูปแบบที่น่าหมั่นไส้ที่สุดไม่ต้องจด domain อย่างฉลาดเลยด้วยซ้ำ "brand.com.evil.co" เป็นเพียง subdomain ธรรมดาของ evil.co ทุกอย่างที่อยู่หน้า label สองตัวสุดท้ายคือของประดับ กฎเดียวกันใช้กับ "paypal.com.verify-login.tk" นิสัยที่เชื่อถือได้คืออ่าน URL จากขวาไปซ้ายแล้วหา registrable domain ที่แท้จริง เครื่องมือนี้ทำการ parse ให้คุณเอง และให้คะแนนเฉพาะส่วนที่สำคัญเท่านั้น
รวมสัญญาณเป็นข้อสรุป ไม่มีสัญญาณเดี่ยว ๆ พิสูจน์ความไม่ชอบธรรมได้ แต่มันสะสมกัน domain ที่ห่างจากแบรนด์ที่รู้จักหนึ่งการแก้ไข รูปแบบ normalize แล้วต่างจากที่แสดง และนั่งอยู่บน TLD ความเสี่ยงสูง ไม่ใช่เรื่องบังเอิญ เมื่อการ์ดสัญญาณหลายใบสว่างพร้อมกัน ให้ถือว่านี่คือความพยายามเลียนแบบแบรนด์ แล้วลงมือจัดการตามนั้น
กรณีการใช้งานจริง
ตรวจลิงก์ก่อนคลิก
ข้อความบอกว่าพัสดุของคุณถูกระงับ พร้อมลิงก์ไปที่อยู่แนว "delivery-update" บางอย่าง ก่อนกดคลิก ให้วาง URL ลงเครื่องมือนี้ ถ้ามันตั้งธงว่าห่างจากแบรนด์ขนส่งเพียงหนึ่งการแก้ไข หรือเผยว่ามีการสลับ homoglyph คุณก็ได้คำตอบในสิบวินาที ลบข้อความทิ้งแล้วไปต่อ วิธีนี้ใช้ได้ทั้งลิงก์ในแชท SMS และ QR code ที่สแกนในลานจอดรถ
ตรวจอีเมลใบแจ้งหนี้ที่น่าสงสัย
ใบแจ้งหนี้มาพร้อมลิงก์ชำระเงินและความรู้สึกเร่งรับเบา ๆ ทีมการเงินควรวาง domain ของลิงก์ชำระเงินลงเครื่องมือก่อนอนุมัติทุกครั้ง พอร์ทัล vendor ที่ชี้ไปยังชื่อห่างจาก domain จริงของ vendor เพียงการแก้ไขเดียว คือแบบแผนคลาสสิกของ business email compromise และการจับได้ทันยังช่วยรักษา audit trail ของคุณด้วย เพราะธงและสัญญาณต่าง ๆ กลายเป็นหลักฐานที่แนบไปกับรายงานเหตุการณ์ได้เลย
เฝ้าระวังเพื่อปกป้องแบรนด์
ถ้าคุณดูแลแบรนด์อยู่ การถูกเลียนแบบไม่ใช่เรื่องสมมติ แต่เป็นเรื่องเมื่อไหร่เท่านั้น ทีมความปลอดภัยและการตลาดสามารถทดสอบการจดทะเบียนที่กังวลล่วงหน้า หรือตรวจ domain ที่พบใน referral log และรายงานโฆษณาเป็นระยะ ทุก lookalike ที่ยืนยันแล้วคือคำร้องขอ takedown ที่รอส่งไปยัง registrar และหลักฐานเรื่อง distance กับ TLD จากเครื่องมือจะช่วยให้คำร้องนั้นแข็งแรงขึ้น
ใช้ในการฝึกอบรมความปลอดภัย
ไม่มีอะไรสอนได้ดีเท่าการสาธิตสด ๆ ในห้องอบรม ลองโชว์ domain ที่ดูน่าเชื่อ รันผ่านเครื่องมือ แล้วให้การ์ดสัญญาณเผยอักษรซีริลลิก "а" ที่ซ่อนอยู่ต่อหน้า ผู้เข้าอบรมจะจำวินาทีที่การปลอมตัวแตกสลายได้ และพวกเขาจะเริ่มชี้ดูลิงก์ก่อนคลิกเองโดยไม่ต้องบอก ซึ่งเป็นพฤติกรรมที่ทุกโปรแกรมสร้างความตระหนักรู้ปรารถนา
แนวปฏิบัติที่ดีที่สุด
- อย่าย้ายเงินผ่านลิงก์เด็ดขาด สำหรับการชำระเงิน login และโอนเงิน ให้เดินทางด้วย bookmark หรือพิมพ์ที่อยู่ที่คุณจำได้เอง เครื่องมือนี้คือแนวป้องกันที่สอง ไม่ใช่แนวแรก
- ยืนยันผ่านช่องทางอื่น ถ้าอีเมลเร่งให้ทำอะไรด่วน ให้ติดต่อผู้ส่งผ่านช่องทางที่คุณเชื่อถือ เช่น เบอร์โทรบนเว็บไซต์ทางการของเขา ไม่ใช่เบอร์ในอีเมลฉบับนั้น
- รายงาน lookalike ที่ยืนยันแล้ว ส่งต่อ domain ไปยังช่องทาง abuse ของแบรนด์ที่ถูกเลียนแบบ ระบบรายงาน phishing ของผู้ให้บริการอีเมล และ CERT ของประเทศคุณ การรายงานช่วยให้ domain ถูกระงับเร็วขึ้น
- จดโดเมนเชิงป้องกันไว้ล่วงหน้า แบรนด์ควรจด typo ที่พบบ่อย เวอร์ชัน homoglyph ของชื่อตัวเอง และ TLD สำคัญ ก่อนที่ใครบางคนจะจดแทนคุณ
- สัญญาณเดียวคือข้อสงสัย หลายสัญญาณคือข้อสรุป ผล distance หนึ่งเพียงลำพังก็น่าตกใจแล้ว แต่เมื่อรวมกับ homoglyph normalization และ TLD เสี่ยง มันคือคำตัดสิน
- ทำให้การเช็กเป็นนิสัย ไม่ใช่กิจกรรมพิเศษ เครื่องมือนี้ใช้เวลาไม่กี่วินาทีและไม่มีค่าใช้จ่าย นิสัยของการวางก่อนคลิกต่างหากที่เปลี่ยนผลลัพธ์จริง
พร้อมลงมือจริงหรือยัง เปิด URL Brand Impersonation Checker วางลิงก์ล่าสุดที่ทำให้คุณลังเล แล้วดูการ์ดสัญญาณพูดแทนคำอธิบาย มันรันแบบ offline ทั้งหมด ไม่ต้องสมัครสมาชิก และใช้เวลาน้อยกว่าที่คุณใช้อ่านย่อหน้านี้สองรอบเสียอีก
เครื่องมือที่เกี่ยวข้องที่คุณอาจสนใจ:
- Homoglyph Detector - สแกนข้อความและ domain หาการสลับอักษรที่มองไม่เห็น
- Punycode Converter - เข้ารหัสและถอดรหัส domain แบบ xn-- IDN ได้สองทิศทาง
- WHOIS Lookup - เช็กว่าใครจด domain ที่น่าสงสัย เมื่อไหร่
การวิ่งนำนัก phish ไปหนึ่งกดแป้นนั้นง่ายกว่าที่คุณคิด รักษาความปลอดภัยบนโลกออนไลน์กันนะ!
คำถามที่พบบ่อย
ถ: URL ที่วางลงไปถูกส่งไปที่อื่นหรือเปล่า? ตอบ: ไม่ เครื่องมือนี้รันแบบ offline ทั้งหมดในเบราว์เซอร์ของคุณ domain ไม่เคยออกจากเครื่องและไม่มีอะไรถูกบันทึก จึงปลอดภัยแม้ใช้กับการสืบสวนภายในที่อ่อนไหว
ถ: Levenshtein distance เท่ากับหนึ่งหมายความว่าอย่างไร? ตอบ: หมายความว่า domain ที่น่าสงสัยต่างจากแบรนด์ที่รู้จักเพียงการแก้ไขตัวอักษรเดียว ไม่ว่าจะแทนที่ เพิ่ม หรือลบ สำหรับแบรนด์ใหญ่ ระยะหนึ่งหรือสองถือเป็นสัญญาณ impersonation ที่หนักแน่น เพราะเว็บของจริงแทบไม่มีทางนั่งใกล้เครื่องหมายการค้าของคนอื่นขนาดนั้น
ถ: ทำไม domain ถึงขึ้นต้นด้วย xn--? ตอบ: คำนำหน้านั้นคือ punycode การเข้ารหัสแบบ ASCII ที่ใช้กับ internationalized domain name บางครั้งมันคือแบรนด์ภาษาอื่นที่ชอบธรรม แต่มันก็เป็นที่ซ่อนยอดนิยมของ homoglyph spoof ด้วย นั่นจึงเป็นเหตุผลที่เครื่องมือถอดรหัสให้อัตโนมัติ
ถ: domain ของจริงจะถูกตั้งธงผิดได้ไหม? ตอบ: ได้ แต่ไม่บ่อยนัก บริษัทที่ชื่อห่างจากแบรนด์ดังเพียงตัวอักษรเดียว หรือเว็บจริงบน TLD ความเสี่ยงสูง อาจโดนสัญญาณสักใบ นั่นคือเหตุผลที่ทุกสัญญาณแสดงแยกกัน คุณอ่านภาพรวม ใส่บริบท แล้วตัดสินใจเองเป็นครั้งสุดท้าย